Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.

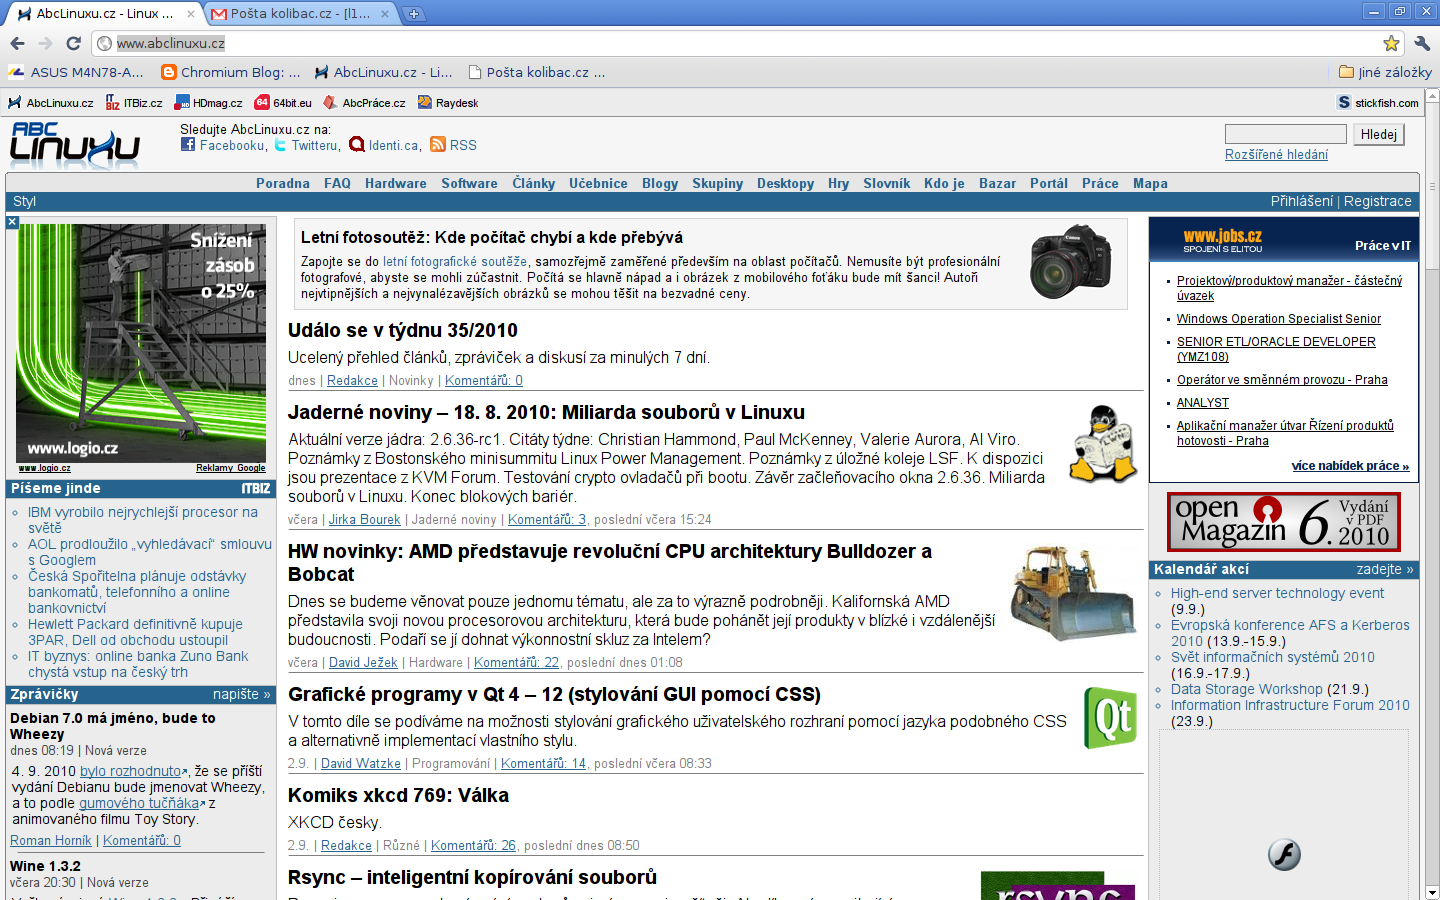
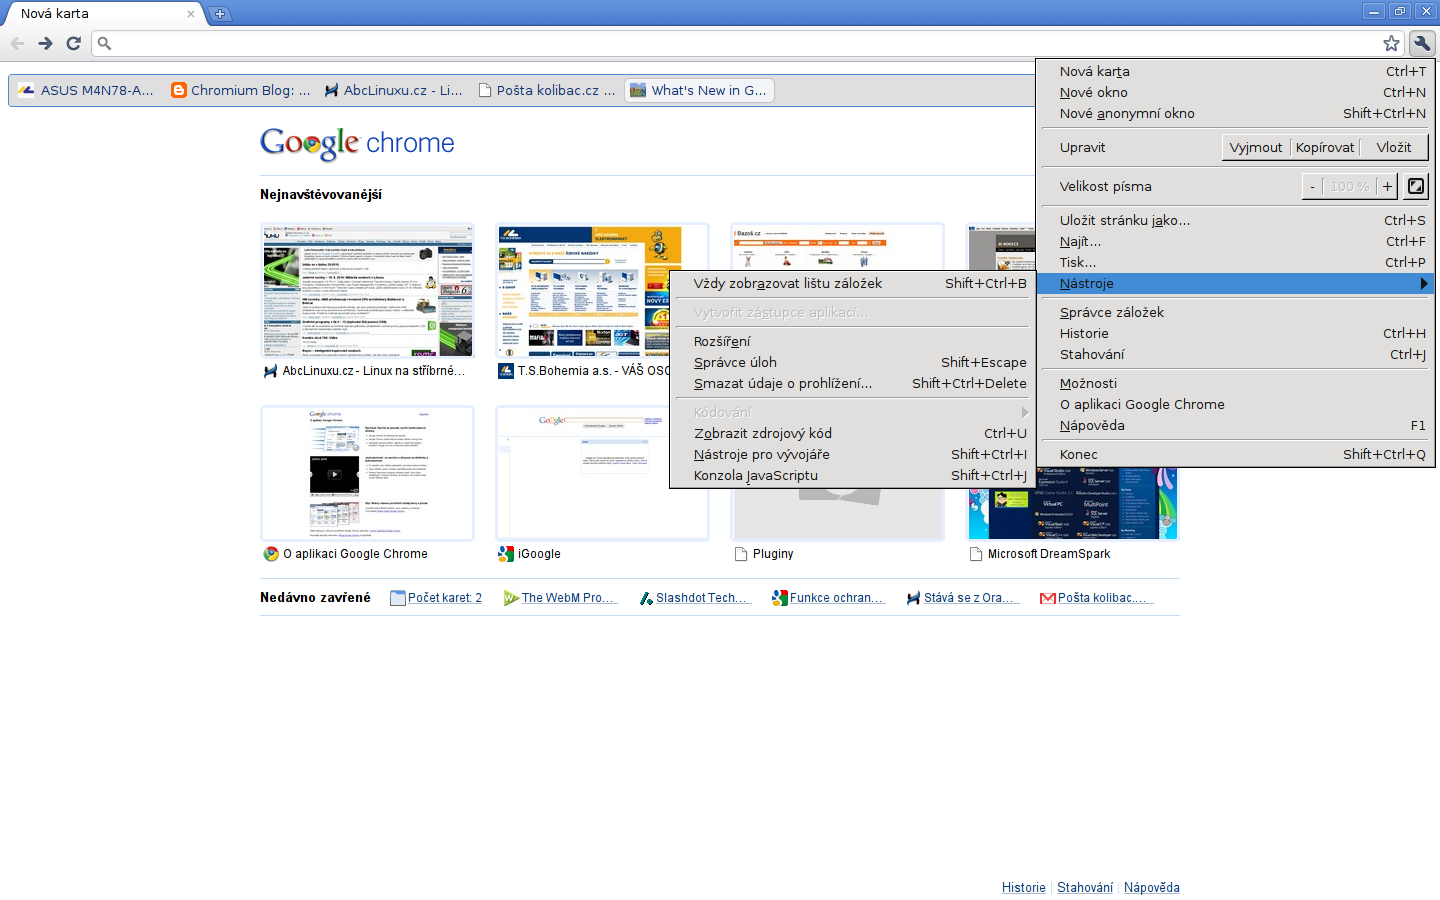
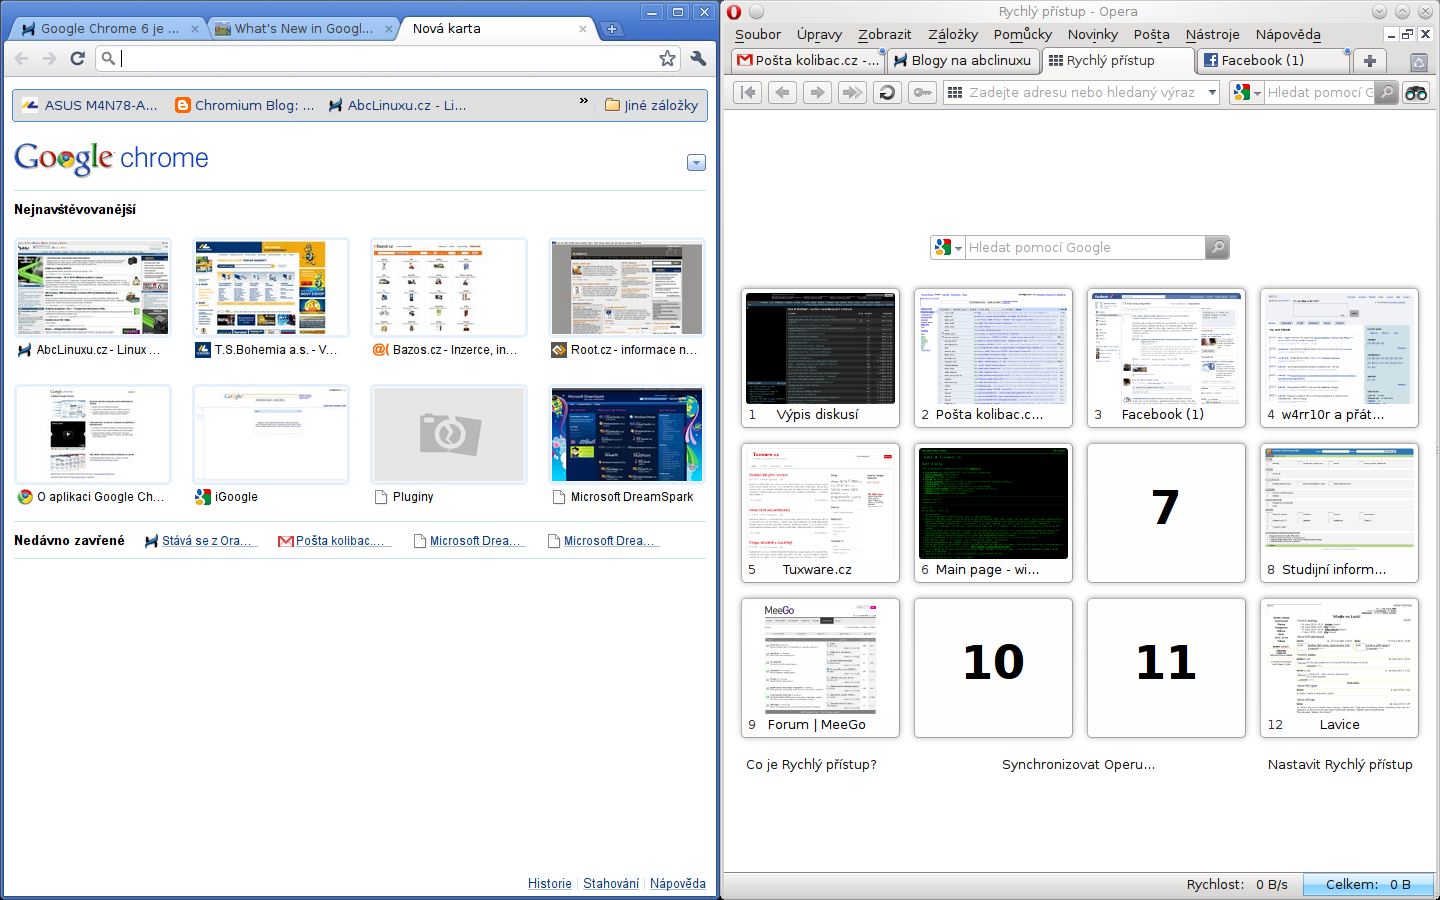
Uživatelské rozhraní Chrome 6 je nyní ještě minimalističtější. Nabídka se skryla pod jedno tlačítko, zmizelo tlačítko z adresního řádku a to pro přidání stránky do záložek se přesunulo na pravou stranu. Co zmizí příště?
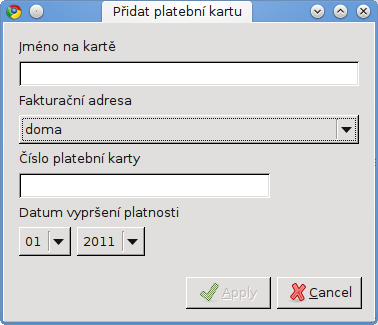
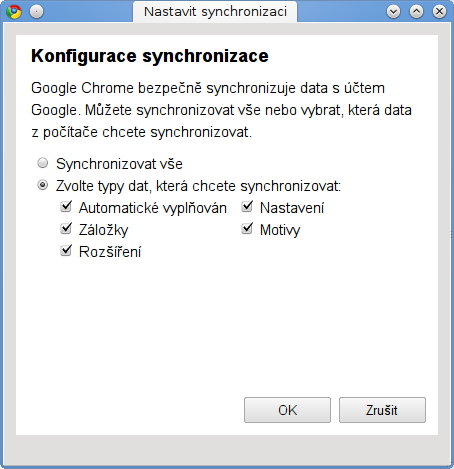
Dále přibylo automatické doplňování formulářů. Jde si uložit údaje o vícero adresách a platebních kartách. Ty o adresách si můžete synchronizovat (přes účet u Google) společně s dalšími nastaveními a daty (nově včetně rozšíření) s ostatními instalacemi.
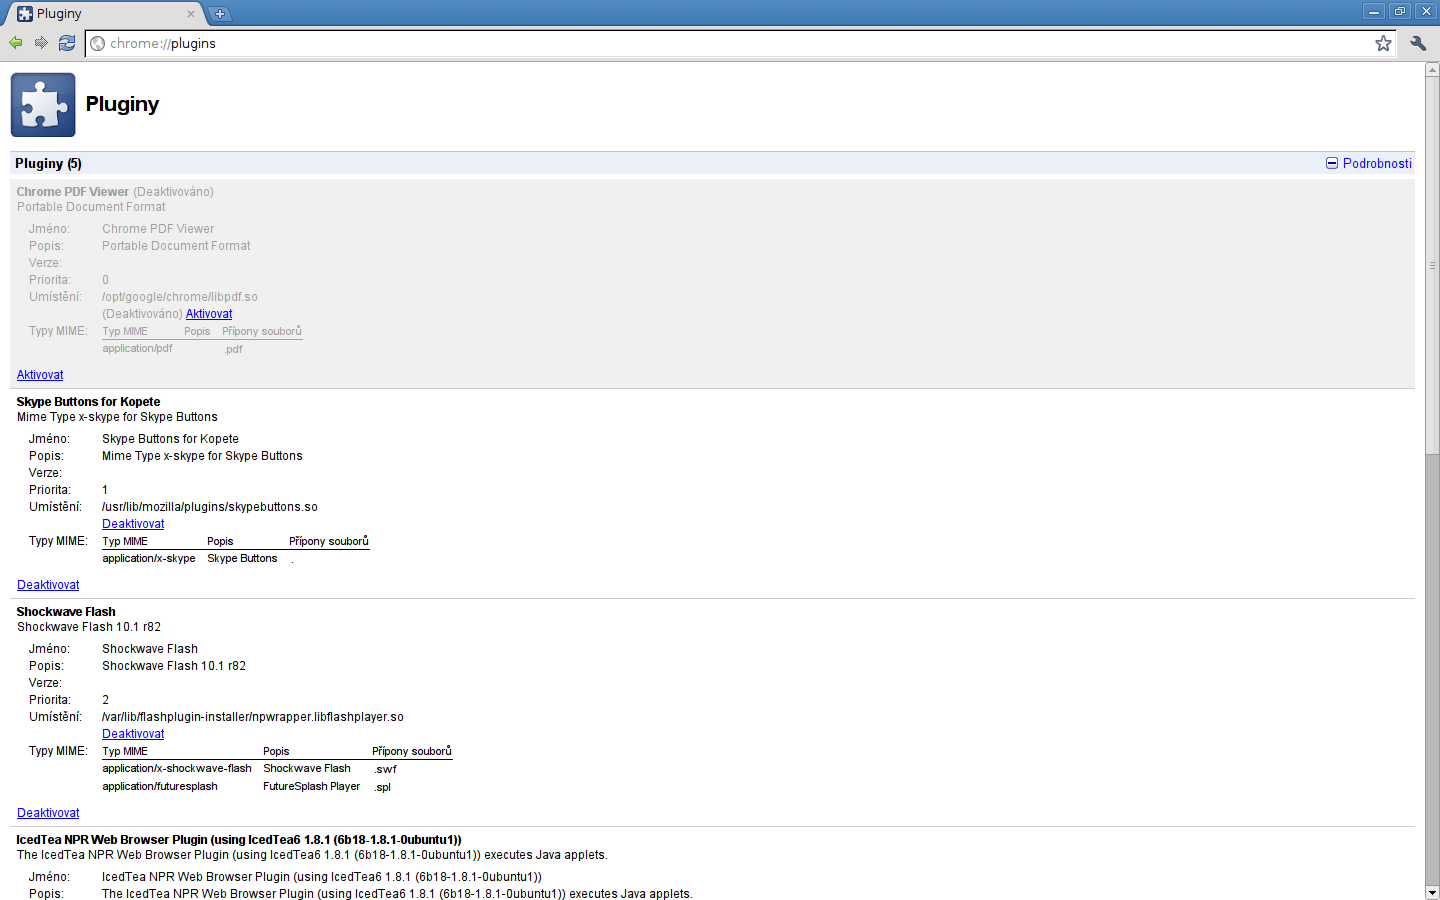
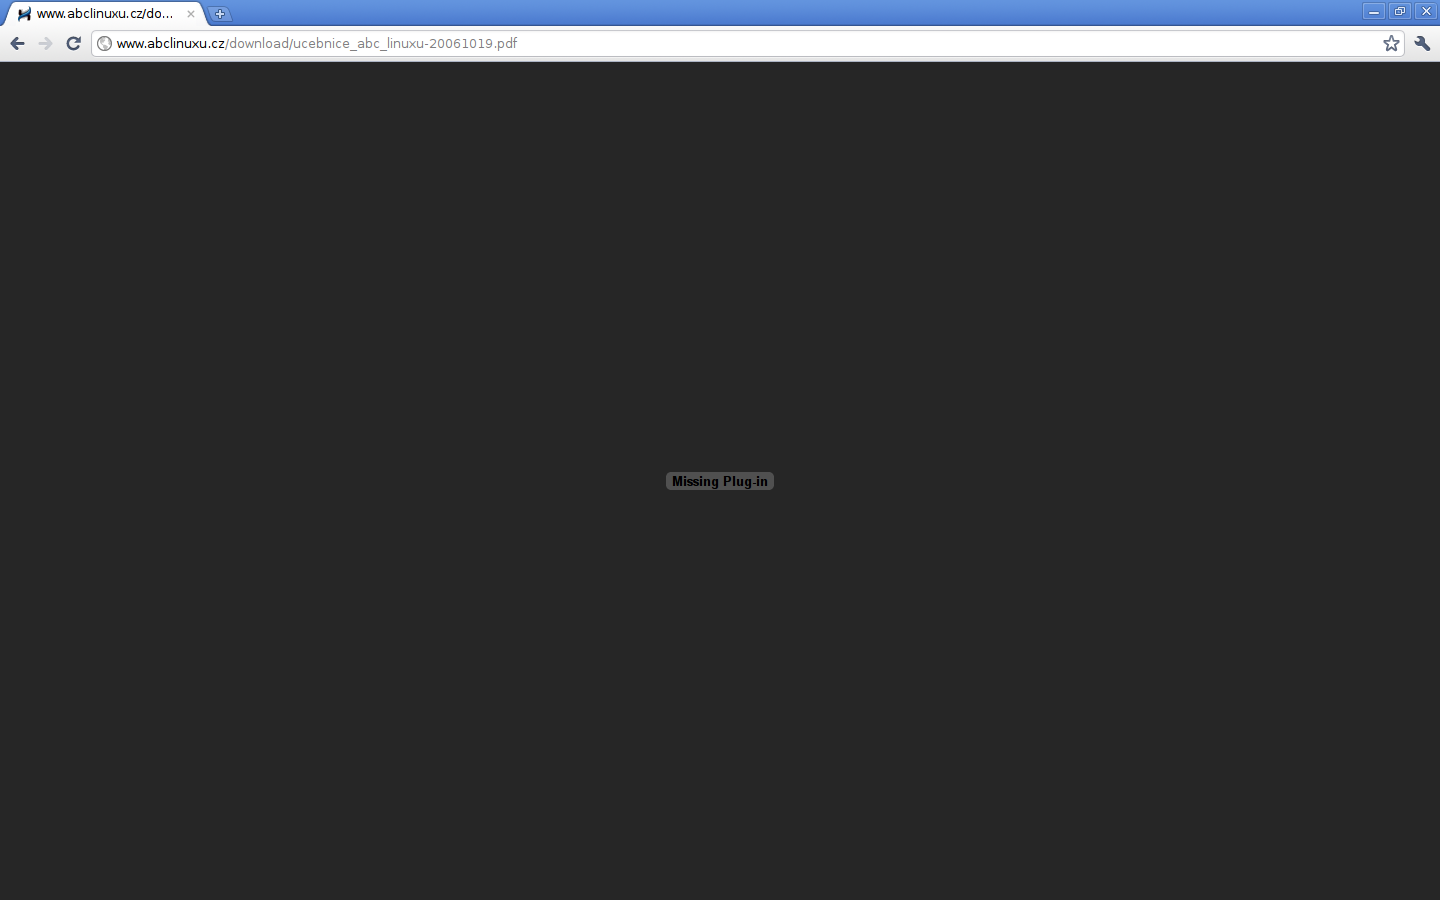
Přijemná novinka je zásuvný modul umožňující otevírání dokumentů v PDF přímo v Chrome – bez nutnosti používat zásuvný modul třeba od Adobe. Mělo by se tím dosáhnout vyšší rychlosti a stability. Ovšem příslušný zásuvný modul je ve výchozím stavu deaktivován (změnit to můžete na stránce chrome://plugins) a některým ani jeho aktivace nepomůže… Také je třeba podotknout, že vyžaduje komunikaci s Google, který dokumenty zpracovává pro zobrazení tímto způsobem – v intranetu nebo vůbec bez připojení k Internetu to prostě nepůjde.
Bylo opraveno 14 bezpečnostních chyb, jejich nálezcům Google vyplatil celkem 4337 dolarů. Ovšem pořád tu zbývá ještě jedna taková „drobnost“… Uložená hesla se ukládají zcela nezabezpečená v SQLite databázi v ~/.config/google-chrome/Default/Login\ Data. Integrace se systémovými úložišti hesel (jako KWallet) se chystá na Chrome 7.
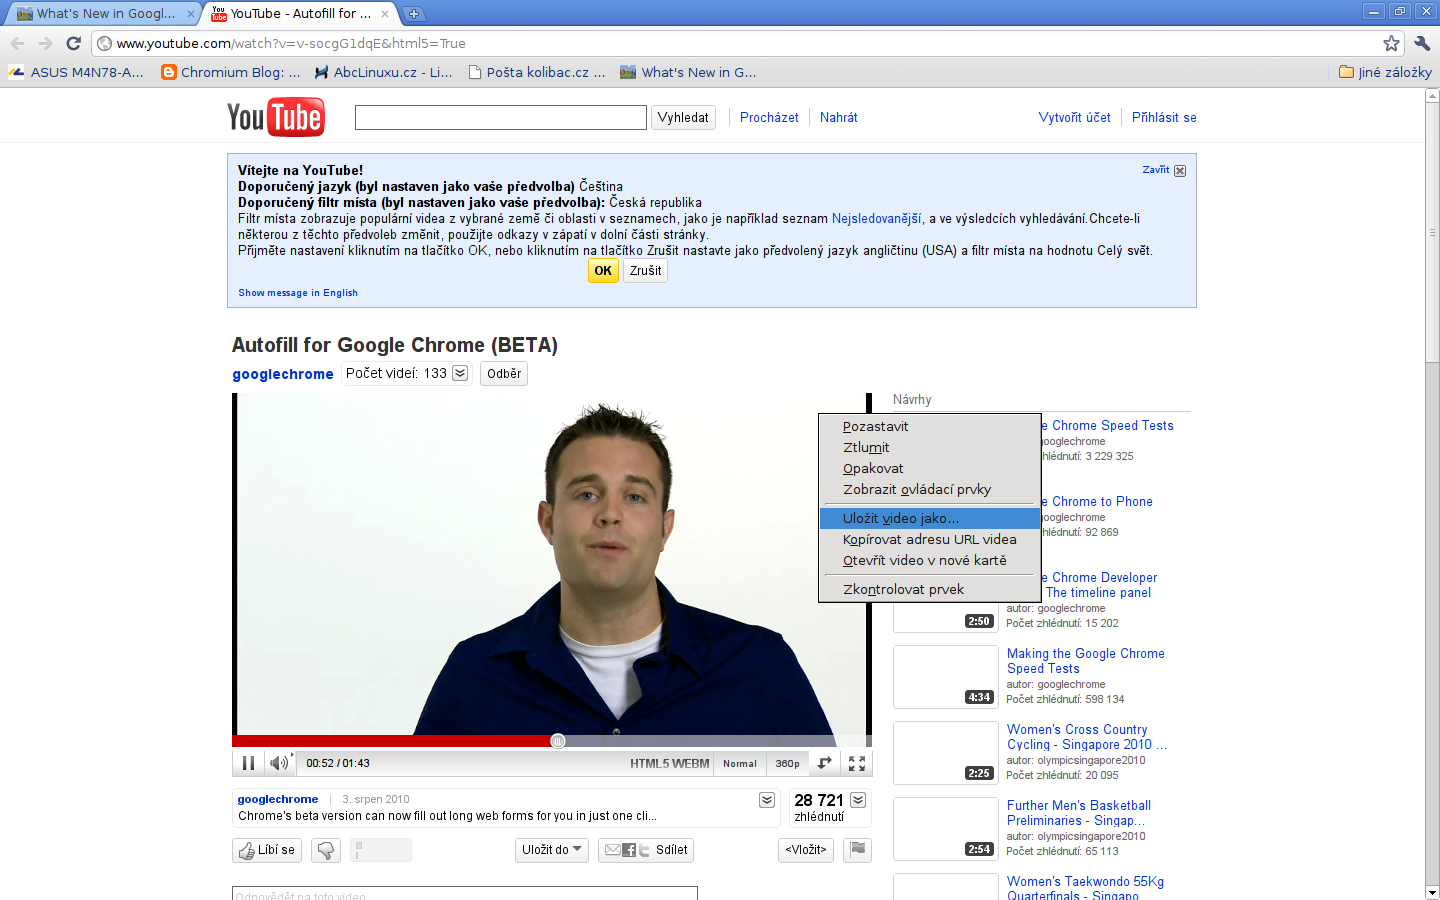
Jinak je nová verze Chrome opět o něco rychlejší a o něco lépe podporuje HTML5. S tím souvisí integrace formátu WebM, který používá kodeky VP8 (pro video) a Vorbis (pro audio), je založen na Matrosce a šířen pod BSD-like licencí. Vyzkoušet si ho můžete na HTML5 verzi YouTube (třeba video o funkci AutoFill). Zajímavá je možnost video uložit přes kontextové menu. Celoobrazovkový režim přehrávání zatím není podporován.
Další změny jsou jen drobné. Třeba po najetí kurzoru nad odkaz se vlevo dole objeví adresa cílené stránky, pokud je velmi dlouhá, její část se nahradí třemi tečkami – potud nic nového – ale když vydržíte tři sekundy, adresa se zobrazí celá bez výpustky. Jinou novinkou je klávesová zkratka Ctrl+Shift+B pro zobrazení či skrytí lišty záložek.
Není toho mnoho, co myslíte? Další vydání budou vycházet pravidelně po šesti týdnech, příští verze (číslo 7) přinese větší novinku, totiž hardwarovou akceleraci některých prvků stránek pomocí grafické karty. Takovou funkci už má Safari a chystá se do Firefoxu 4.0 a MS Internet Exploreru 9.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 6.9.2010 00:17
Martin Stiborský | skóre: 26
| blog: Stibiho bláboly
| Opava
Chromium používám delší dobu, téměř k 100% spokojenosti.
Nevím jestli to je chyba jen vývojových verzí, ale už delší dobu se u mě táhne problém při práci s obrázky v save/load dialogu v Chromiu. Když třeba vlezu do složky s obrázky, tak celé Chromium spadne. Bug je to nahlášený, jakýsi problém s knihovnami (libjpeg či co, nechce se mi to hledat :)
 6.9.2010 00:44
Marek Niklíček | skóre: 17
| Rimavská Sobota / Banská Bystrica
 6.9.2010 01:05
LukynZ | skóre: 2
| blog: status_quo
| Ostrava
A stale stejne primitivni a omezeny. Co mi vadi:
1) certifikaty - nema vlastni spravu certifikatu a pomoci certutil to neni uplne user-friendly.
2) asociace aplikaci - vsechno se stahuje a pak zrejme na zaklade systemovych pravidel se s tim zachazi - priklad - pri kliknuti na soubor s priponou .loc, chci aby se vyvolal skript - to snad ani v chrome udelat nejde.
3) adblock - to co tady nazyvaji adblock je jen parodie na adblock ve ff - nefunkcni, nespolehlive, slozite. - mozna je pro chrome neco lepsiho, ale tahle vec mi blokovala i obrazky z muninu z localhostu.
4) obcas nastartuje az napodruhe - pustim chrome, dam URL a cekam, cekam, cekam. Tak pustim ff a tam ta stranka nabehne hned. Vypnu chrome a zapnu a jde to.
Presto ho obcas pouzivam, ale zazrak to neni.
Tohle neni pokus o flame, jen jsem napsal co mi vadi/chybi. Netvrdim, ze u me nemuze byt problem mezi zidli a klavesnici :) 6.9.2010 10:45
Pavel Stárek | skóre: 43
| blog: Tady bloguju já :-)
| Kolín
Asi to někde schované bude, protože taby se mi na pozadí otvírají...
 9.9.2010 11:15
pit0 | skóre: 8
 6.9.2010 13:22
David Ježek | skóre: 83
| blog: Mostly_IMDB

 6.9.2010 13:43
ʚĭɞ 🍉 | skóre: 94
| blog:
6.9.2010 17:29
David Ježek | skóre: 83
| blog: Mostly_IMDB
.
7.9.2010 14:02
ʚĭɞ 🍉 | skóre: 94
| blog:
 6.9.2010 18:38
Jardík | skóre: 40
| blog: jarda_bloguje
 9.9.2010 08:42
tomboytom-deviant | skóre: 7
| blog: lojdovo
| .com
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
