Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Společnost Škoda Auto zveřejnila na Printables bezplatné 3D modely příslušenství do svých vozů (držáky na nápoje, pomůcky pro vedení kabelů, mincovníky, háčky na USB kabely a čepice pro kapsy na zadních stranách opěradel sedadel, držáky na telefony a úchyty pro horní upevnění bezpečnostních pásů).
Nové číslo časopisu Raspberry Pi zdarma ke čtení: Raspberry Pi Official Magazine 170 (pdf).
Nedělní program začal ještě o něco později než sobotní a účast byla znatelně nižší, i když témata byla podle mého názoru dokonce zajímavější. Tento zdánlivý paradox přisuzuji otravě návštěvníků rozličnými metabolity alkoholů po sobotní večerní akci.
Již tradičně byla na první hodinu v neděli ráno zařazena přednáška Ondřeje „Oskara“ Caletky, tentokrát o SOHO routerech poháněných pomocí OpenWRT. Tyto krabičky nemusí jen routovat; spousta jich je vybavena USB portem, takže po vybavení vhodným firmware můžou sloužit jako nenáročný tiskový a souborový server, PPP klient k modemu, VPN server nebo jako zařízení pro monitorování zazimované želvy. Snížený komfort při obsluze těchto zařízení je vyvážen nízkou spotřebou (5 – 10 W oproti řádově 40 W, pokud vám doma routuje oblíbený vyřazený počítač) a bezvětrákovým a tedy naprosto tichým provozem (pokud zrovna nenatrefíte na odporně pískající spínaný zdroj jako já).
Na tuto přednášku těsně navazoval odpolední workshop, ze kterého jsem bohužel stihl jen závěr. Účastníci si na něm měli vyzkoušet rozjet port OpenWRT pro x86_32 v Qemu a rozjet v něm rekurzivní validující DNS resolver. Materiály k workshopu si můžete stáhnout zde.
Následovala fascinující přednáška Michala Hrušeckého. Ten se snažil postavit si doma multimediální centrum z počítače a televize. Bohužel žádné existující řešení mu nevyhovovalo – MythTV je zbytečně překomplikované, do XBMC je podpora pro DVB-T dolepená pomocí různých pluginů a Kaffeine má špatné UI pro dálkové ovládání. Proto se rozhodl napsat si vlastní řešení, které bude jednoduché (pro geeka) a plně v duchu unixové filozofie. A co z toho vzešlo?
Na televizi se spustí MPlayer ve slave módu, takže lze ovládat přes pojmenovanou rouru (FIFO). Pro nahrávání se používají démon atd, rtcwake (nebo WoL z OpenWRT routeru) a MEncoder. DVB-T kanály se z multiplexu na síť dostávají pomocí dvbstreamer a síťové vysílání a nahrávání obstarává nc (nikdy by mě nenapadlo, že by na tohle mohl stačit obyčejný netcat). Skripty by se časem měly objevit na GitHubu.
Procvičíte si skriptování, je to uživatelsky přívětivé pro geeky a lze to ovládat odkudkoli z mobilu přes SSH
Vlastimil Ott povídal o stavu IT v českém školství (a to nejen při výuce ICT, ale i jiných předmětů a elektronizaci administrativy). Myslím si, že jak to především v základním a středním školství s IT vypadá, tu asi všichni víme. Vlasta se ale pokusil jít po příčinách. Hlavní problém podle něj leží v tom, že neexistují dodavatelské firmy, které by byly schopné zajistit kompletní správu školních učeben. Potom je tu samozřejmě závislost na software pouze pro Windows a nedostatečné povědomí o základních principech v IT. Ale problémem může být i nevyzrálost open-source software v mnoha oblastech – jako jeden příklad za všechny byla prezentována bohatá nabídka šablon pro novou prezentaci ve výchozí instalaci OpenOffice čítající celé dva kousky (uživatelé Debianu se odnedávna mohou těšit ze tří).
Jiří Smítka (Embedded Linux a možnosti zrychlení startu) nejdříve uvedl několik čísel – délku bootu různých zařízení. Mobil se Symbianem: 50 s. IP kamera 20 s, ale s komunitním firmware 2,5. Velké routery klidně i desítky minut. Ty se sice příliš často nerestartují, ale při výuce zabere jejich nastartování podstatnou část hodiny. A uživatel při restartování firmware telefonu pomalu teče…
Potom mluvil o projektu s embedded Linuxem, na kterém spolupracoval, a který na začátku startoval skoro dvě minuty. Díky vyházení zbytečností a napsání si vlastního jednoduchého a výkonnějšího bootloaderu se dostali na 5,5 sekundy. Pomocí dalších úprav, ale i hardwarových, by se dalo dostat ještě níž. Projektu SwiftBoot se dokonce podařilo dostat pod sekundu.
A závěrečný workshop Pavla Píši byl věnován problematice tlustých klientů – stanic, které bootují ze sítě, ale na rozdíl od tenkých klientů neslouží jen jako zobrazovadla, ale všechny uživatelské programy běží fyzicky na nich. Workshop trval téměř dvě hodiny, ale také byl nabitý informacemi. Téma bylo pojaté velmi zeširoka – a tak jsme se dozvěděli například o sadě skriptů etckeeper sloužící k udržování historie konfigurace ve verzovacím systému Git nebo pravděpodobně specificky debianí vlastnosti pro debugování initramdisku, parametru break= (zkuste si grep -r maybe_break /usr/share/initramfs-tools/). Zajímavá byla též část o správě systému, který stanice bootují přes síť. Není vhodné se do něj pouze chrootnout a začít spouštět například aktualizaci – init skripty, pokud se v chrootu nastartuje nějaký démon, mohou udělat v nadřazeném systému pěknou paseku. Proto vytvoříme skript /usr/sbin/policy-rc.d a postaráme se, aby na serveru skončil chybovým kódem. Démony se pak nebudou startovat.
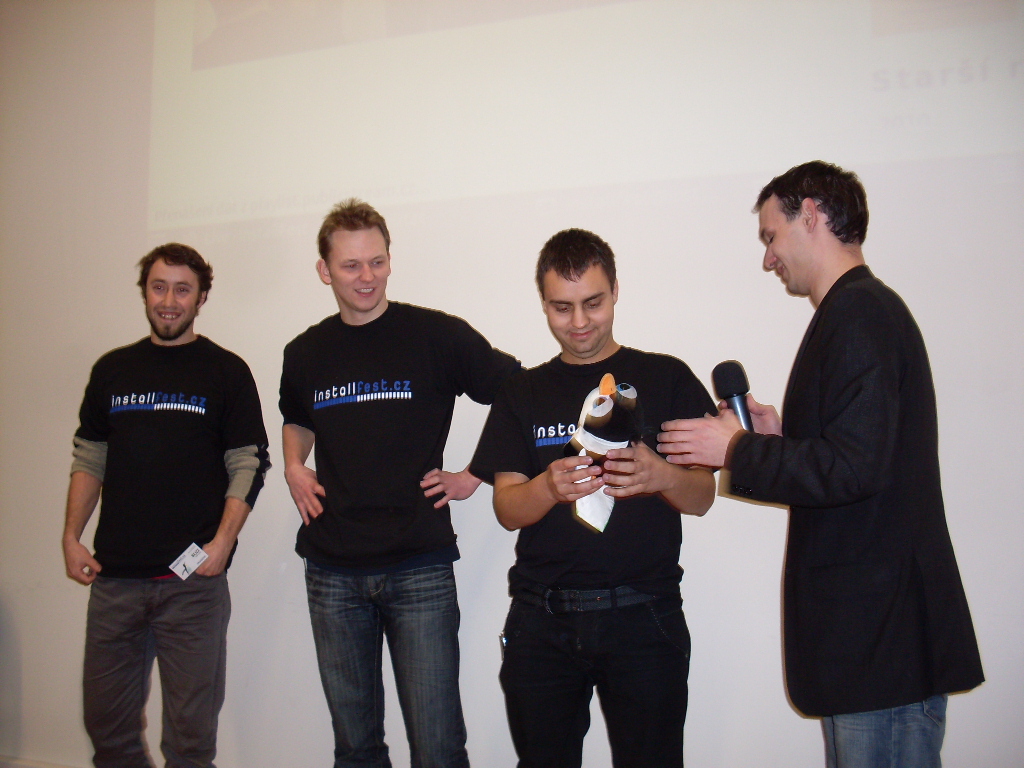
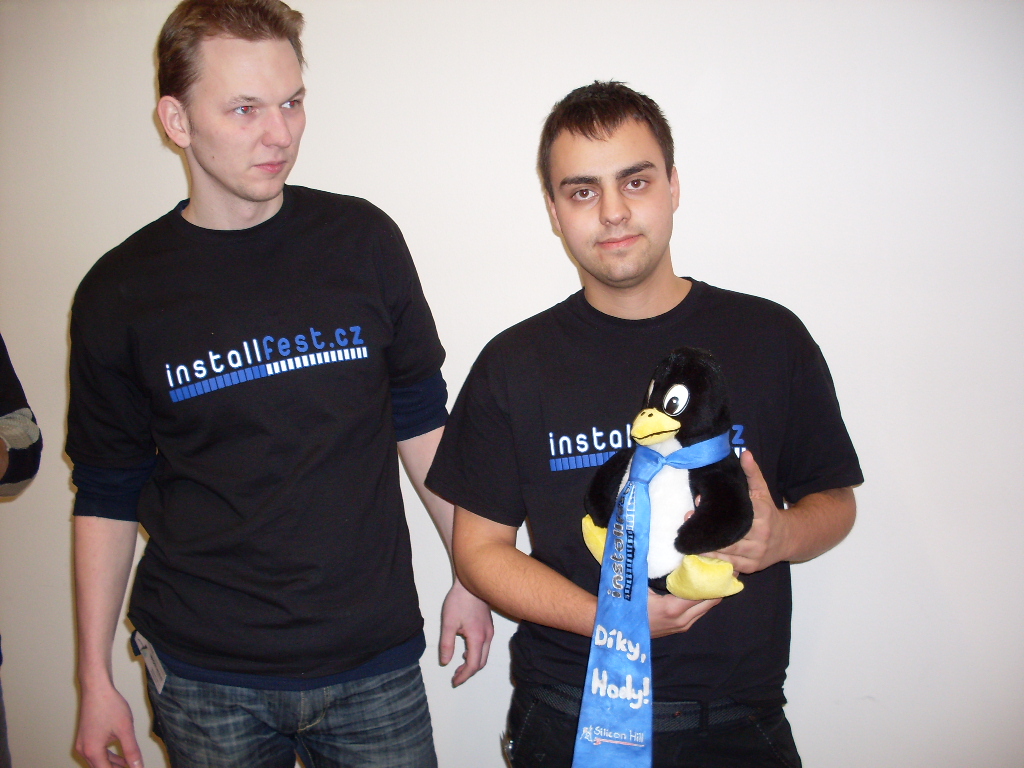
A tím končí další InstallFest. Už jen předání putovního tučňáka nejzasloužilejšímu organizátorovi, pozvánka na semináře SUT v letním semestru a jde se domů. Tento ročník hodnotím jako velmi vydařený a za rok zase na viděnou!
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 Dobrá práce
 11.3.2011 17:40
otasomil | skóre: 39
| blog: puppylinux
11.3.2011 17:40
otasomil | skóre: 39
| blog: puppylinux
A videa budou ?
 11.3.2011 19:44
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 12.3.2011 12:32
MaFy | skóre: 24
| blog: kecy
| Praha
13.3.2011 12:42
otasomil | skóre: 39
| blog: puppylinux
OK
Kdybyste byl tak hodny a hodil sem na abicko zapisek do blogu ze videa uz jsou k dispozici.
Diky za vsechny zajemce.
13.3.2011 15:38
MaFy | skóre: 24
| blog: kecy
| Praha

 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

