Byla vydána verze 1.99.0 programovacího jazyka Rust (Wikipedie). Podrobnosti v poznámkách k vydání. Vyzkoušet Rust lze například na stránce Rust by Example.
Od 13. do 15. října proběhne v Praze OpenSSL Conference 2026. Na YouTube lze zhlédnout videozáznamy přednášek z loňského roku.
Eben Upton oznámil další zdražení jednodeskových počítačů Raspberry Pi. Tentokrát 2 GB varianty o 12,50 dolarů. Nově 2 GB Raspberry Pi 4 stojí 67,50 dolarů a 2 GB Raspberry Pi 5 stojí 77,50 dolarů.
OpenMandriva ROME, tj. průběžně aktualizovaná (rolling) edice linuxové distribuce OpenMandriva, byla vydána ve verzi 26.09. Vedle Flatpaku také s podporou Snapu.
Edison Design Group po více než 30 letech zveřejnil zdrojový kód svého EDG C/C++ front-endu. Ten proslul širokou podporou standardů C++ a kompatibilitou s dialekty kompilátorů od Microsoftu, GNU, Clangu, Sunu a dokonce i s prehistorickým cfrontem. EDG byl použit například v kompilátoru Intel C++ Classic, kompilátoru NVCC od firmy NVIDIA pro platformu CUDA nebo v našeptávači kódu IntelliSense v produktech společnosti Microsoft. Projekt nyní spravuje organizace The C++ Alliance a kód je dostupný pod licencí Apache 2.0, doplněnou o výjimky projektu LLVM.
Pocket Tank je malé kapesní virtuální akvárium postavené na vývojové desce ESP32-S3-Touch-AMOLED-1.8. Na dvoujádrovém mikrokontroléru ESP32-S3 s 8 MB PSRAM a 16 MB flash paměti běží jak simulace akvária, tak i malý jazykový model určující chování rybiček. Lokální model o velikosti 7,56 MB se 14 miliony parametrů vznikl destilací modelu Gemma 4 26B, tedy učitele s 26 miliardami parametrů. Kromě firmwaru pro skutečný modul s AMOLED
… více »Open-source nástroj Jevstiller vytváří (destiluje) malý lokální model, který se průběžně učí z odpovědí komerční služby Jev. Běžné dotazy vyřizuje přímo na vlastním hardware, čímž může řádově zkrátit čas odezvy a snížit provozní náklady díky menšímu využívání zpoplatněného API. Nejisté požadavky Jevstiller posílá do Jevu, rovněž průběžně kontroluje náhodná dvě procenta dotazů Jevem. Pokud se lokální model začne s Jevem rozcházet,
… více »Konference LinuxDays 2026 proběhne již tento víkend 3. a 4. října v Praze v areálu ČVUT v Dejvicích na FIT. Konference LinuxDays 2026 znamená desítky přednášek a workshopů, zástup zajímavých osobností, místo pro setkání, spoustu nových nápadů a informací a stánky řady různých projektů: Fedora, openSUSE, vpsFree.cz, Mozilla, MacGyver - bastlíři SH, OpenAlt a mnoho dalších. Vstup je volný.
Microsoft oznámil, že WSL kontejnery (WSLC) aneb linuxové kontejnery ve Windows Subsystem for Linux (WSL) jsou již obecně dostupné. Současně popsal jejich architekturu.
openSUSE Leap 16.1 vstoupil do RC fáze. Nově lze instalovat jako standardní systém (Standard) nebo jako neměnný systém s atomickými aktualizacemi (Immutable). Samostatná neměnná distribuce openSUSE Leap Micro končí.
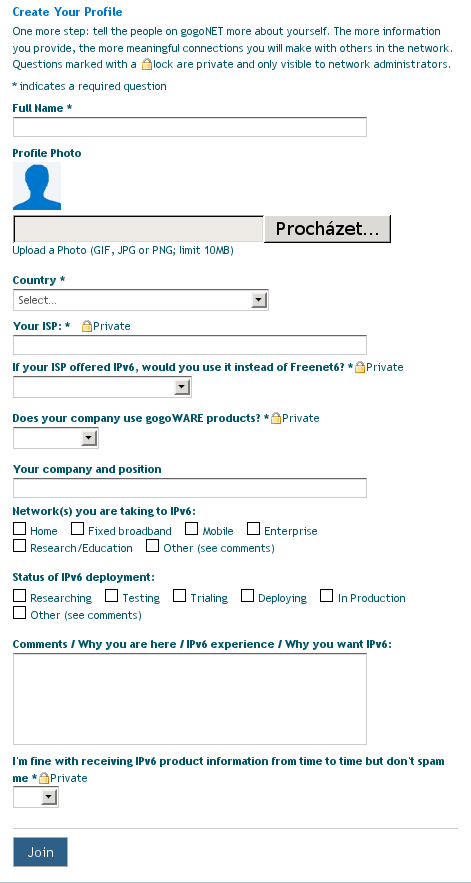
Někde jsem se dostal k go6.net, mají umožňovat propojení do IPv6 sítě, čili zřejmě poskytovat konec tunelu - IPv6 bránu. Poté se z go6.net stalo gogoNet, ale ... při ověřování mailu jsou nějak moc zvědaví ...
Takže sonduju: jak řešíte IPv6, kdo vám přijde solidní? O sociální síť nestojim, vzhledem k postupu IPv6 potřebuju získávat zkušnosti. Pravděpodobně je více organizací, co IPv6 přifaří ke svému zboží ... a já si myslim, že vim, co chci.
(Když zazní v diskusi jména sympatických/funkčních firem ohledně IPv6, splní zápisek účel)
Tiskni
Sdílej:


 27.10.2009 12:22
Luboš Doležel (Doli) | skóre: 98
| blog: Doliho blog
| Kladensko
 27.10.2009 12:26
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Dík za odpověď, v ubuntu vidim miredo, v dohledné době testnu.
 27.10.2009 12:35
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
 27.10.2009 13:36
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Mně nevadí až tak zvědavost jako to, komu to něco svěřim.
 27.10.2009 13:57
kozzi | skóre: 55
| blog: vse_o_vsem
| Pacman (Bratrušov)

Dokud nebude nativni podpora od providera tak to nebudu nejak resit. Spis jen tak pro zvedavost. Jinak nic vic.
 . Nbýt ale za NATem, šel bych spíš do tunnelbroker.net
14.11.2009 12:34
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Ptal jsem se na 800 880 880, nevěděli ani co to je ... aneb obchodní oddělení. Ptal jsem se na 14441, ne, nic takového nedělají, tvrdí, že není podpora, není potřeba ... IPv6.
15.11.2009 08:55
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Dostal jsem jako odpověď jeden odkaz ... Volný zavádí IPv6 pro dialupisty ...
 27.10.2009 21:07
David Watzke | skóre: 74
| blog: Blog...
| Praha
27.10.2009 22:59
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
 27.10.2009 22:47
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
28.10.2009 10:09
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko

 28.10.2009 12:47
Prcek | skóre: 43
| Jindřichův Hradec / Brno
při ověřování mailu jsou nějak moc zvědaví ...Nedávno jsem byl v bance zrušit papírové výpisy z účtu a kromě tohohle papíru mi dali podepsat ještě nějaké prohlášení, jestli nejsem politicky angažovaný nebo jinak veřejně činná osoba, tak jsem na ně čuměl jak puk, taky byli na můj vkus nějak moc zvědaví. Na mojí otázku jak to souvisí s mým účtem mi odpověděli, že prý abych náhodou nepral špinavé peníze
.
Nad tím jsem se pousmál a radši to podepsal protože by to pak stejně asi schytala od nějakého nadřízeného a já bych musel beztak do banky znova...
$> ping6 ipv6.google.com
PING ipv6.google.com(fx-in-x68.1e100.net) 56 data bytes
^C
--- ipv6.google.com ping statistics ---
29 packets transmitted, 0 received, 100% packet loss, time 27999ms
Můžete to rozebrat?
Já jsem myslel, že není povinností poskytovatele (veřejné) služby umožnit identifikaci jedince. (Jinak by bylo nemožné provozovat anonymní hotspoty.) To je jen zbožné přání Policie. Zákon/výhláška hovoří o zájmových a koncových identifikátorech.
Například když budete mít všude bezstavovou autokonfiguraci a platící zákazníky bude autorizovat přes 802.1x (aby se zákazník se svým notebookem mohl připojit kdekoliv), tak pouze musíte svázat jméno zákazníka (přes přihlašovací jméno) s MAC adresou. Víc nepotřebujete ani vy (technicky) ani stát (legislativně).
Proč potřebujete zkoumat datové toky? Který předpis to ukládá?
Poskytovatel musi znat po dobu 6ti mesicu kdy a jak dlouho mel jakou klient IP adresu.
odstavec 4 § 2 vyhlášky 485/2005 Sb.:
(4) U sítí elektronických komunikací s přepojováním paketů se uchovávají údaje o uskutečněné komunikaci
a) u služeb přístupu k síti s uvedením typu připojení, identifikátoru uživatelského účtu, identifikátoru zařízení uživatele služby, data a času zahájení připojení, data a času ukončení připojení, zájmových identifikátorů (například IP adresa, číslo portu), statusu události (například úspěch, neúspěch, řádné nebo mimořádné ukončení připojení), množství přenesených dat (v příchozím směru/v odchozím směru),
Jak vidíte, není tam napsáno, že to musí být internetová adresa.
Overovani zakazniku pomoci 802.1x si nedovedu predstavit :) zaprve uz to ze musi natukat jmeno a heslo do prohlizece dela nekterym uzivatelum obrovske problemy.
Mně zas dělá problém to druhé, protože jako první pouštím SSH klienta.
nemam nikde log o tom jakou ma klient IP adresu
A o to jde. Když ten údaj nepotřebujete, tak jej ani nemusíte znát a tak jej ani nemusíte ani nemůžete zaznamenávat.
Navic 802.1x pusti uzivatele do site kde muze dale delat bordel dle libosti
To je váš business. Stejně řádit může i s HTTP autentizací. Pokud ho chcete omezit, musíte kromě autentizace stejně nasadit další kontroly tak nebo tak.
Mikrotik od hotspotu toto naopak resi velmi krasne
Jinak řečeno ISP edition. Kdyby Mikrotik implementoval jiné řešení (třeba 802.1x), tak byste používal to.
A můj právní názor je: nevyplývá. Je tam „například“. Zájmovým identifikátorem může být cokoliv jiného. Když budete provozovat MPLS, tak o žádné IP adrese nemusíte mít ani tucha, protože jedete například na L2. Ale hádat se o tom nebudeme, že?
Z rozhovorů neplyne, co musíte, ale co policie chce. A to je často propastný rozdíl.
Miliony telefonů neumí 802.1x, ale pořád je to o dva řády níž a tedy i snadněji implementovatelné a především automatizovatelné a tedy uživatelsky přívětivější než těžkotonážní webový klient. Dokonce bych se vsadil, že když běžný telefon umí WPA-2, tak bude umět i 802.1x.
Logoval bych průnik toho, co vyžaduje zákon a co znám. Ve scénáři, co jsem popsal (802.1x a router advertisment), bych z 802.1x logoval identifikátor routeru, přihlašovací jméno zákazníka, čas přihlášení a uživatelovu ethernetovou adresu. IP bych sice mohl tahat z ICMP dotazů na detekci duplikátních adres, ale to dělat nemusím, protože s připojením uživatele do sítě to nemá nic společného (vyhláška požaduje údaje při vstupu do sítě). Uživatel totiž může používat privacy extension (třeba Visty střídají adresu každou minutu). Kdybych byl moc hodný, tak mohu k identifikátoru routeru zaznamenávat prefixy, které v té době byly z dotyčného rozhraní oznamovány. Čas konce relace bych odvozoval od posledního výskytu dané adresy (respektive odasociování klienta).
Toky bych sbírat přímo na koncových routerech, protože umožňuji uživatelům komunikovat i mezi sebou na jedné lince. Opět podle linkové adresy. Otázka ale je, co je předmětem veřejné služby – pokud přístup k Internetu, pak bych mohl datové toky počítat až na síťové vrstvě a prostě mít dva oddělené protokoly.
Ono je třeba rozlišovat mezi protokolováním klientů a odposlechem nebo vyšetřováním. To první, je v podstatě evidence „docházky“ a rozhodně není mojí povinností ani právem z toho odvozovat další údaje. Za tím účelem si může policie nainstalovat odposlouchávací zařízení.
Pokud nabízíte NAT, tak musíte protokolovat všechny překlady spojení. Pokud provozujete server, musíte protokolovat požadavky a odpovědi na tento server. Pokud nabízíte spojovanou službu (VoIP, ATM), musíte protokolovat všechna uskutečněná spojení (= sestavené okruhy). Pokud ale nabízíte přístup k přepínané síti, tak žádné záznamy per packet dělat nemusíte. Natolik padlí na hlavu nebyli ani zákonodárci.
Pokud garantujete adresní rozsahy a jiné vlastnosti, tak jak jsem psal, je to váš problém. Pak samozřejmě víte, kdo má jakou adresu, tak to zaprotokolovat můžete. A jestli něco umí nebo neumí váš oblíbený mikrotik opravdu nikoho nezajímá. Koukáte se na to moc návodově.
Prostě nabízíte nějakou službu a zákon/vyhláška předepisuje, co pro takový druh služby máte schraňovat. Pokud ale takové údaje neexistují, protože prostě zákon chybně předjímá skutečnost, tak prostě tomu zákonu nelze vyhovět. Jak prosté.
Navic 99% lidi verejnou IP nepotrebuje.Nepotřebují třeba VoIP? Nebo posílat snadnou soubory přes IM? Případně sdílet nějaká data – s veřejnou IP stačí spustit FTP server a je to.
3.11.2009 07:54
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
) externí krabicí?
Jinak s tímto Navic 99% lidi verejnou IP nepotrebuje. si běžte nakopat. Potřebuje ji každý. Veřejná IP není jen na to, abych se mohl připojit domů. Potřebuje ji Skype, IQC pro přenos, FTP, když si chtějí hrát tak i hry atd. To že to jde nějak možná obejít, není důvod pro nepřidělování, to je nouzový stav.
Dostaneš tunel a po nějakém týdnu máš body aby sis zažádal o subnet. Teď mám tunel na server a je na něj nasměrovaný subnet, takže na všech počítačích doma si prostě jen přiřadím IPv6 adresu ze svého subnetu a je to.
Tunel se konfiguruje přes prográmek aiccu (v ubuntu je v universe/net). Tam stačí zadat jméno a heslo a všechno ostatní se udělá samo. Mají víc variant tunelů, dá se fungovat, i když je člověk za NATem nebo se mu mění IPv4 adresa.
Za celou dobu (od února 2009) jsem zažil jen jeden výpadek.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 29.10.2009 18:19
 27.10.2009 13:50
 27.10.2009 15:31
 31.10.2009 11:05
 27.10.2009 15:37
 27.10.2009 17:06
 27.10.2009 19:03
 30.10.2009 00:04

