Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Kdysi mi kamarad hanil ty moje linuxy, protoze ho na nich nejvic s**e, ze na plose je clovek z jedny strany omezen nejhorsim, nebo nejlepsim im-klientem a ze strany druhe mu misto usurpujou takovy ty divny budiky (gkrellm). Asi jsem tehda obevil ameriku, ale prijde mi to vice, nez prakticke a pouzivam to uz tak asi 3 roky, tak bych se chtel podelit o zpusob, jak si udelat misto na plose.
V souboru /etc/X11/xorg.conf si do sekce Screen/Display vlozime radky:
Virtual   1580 1024
ViewPort  0    0
Proc 1580x1024? Pac rozliseni monitoru je 1280x1024 a tech 300 chceme mit navic.
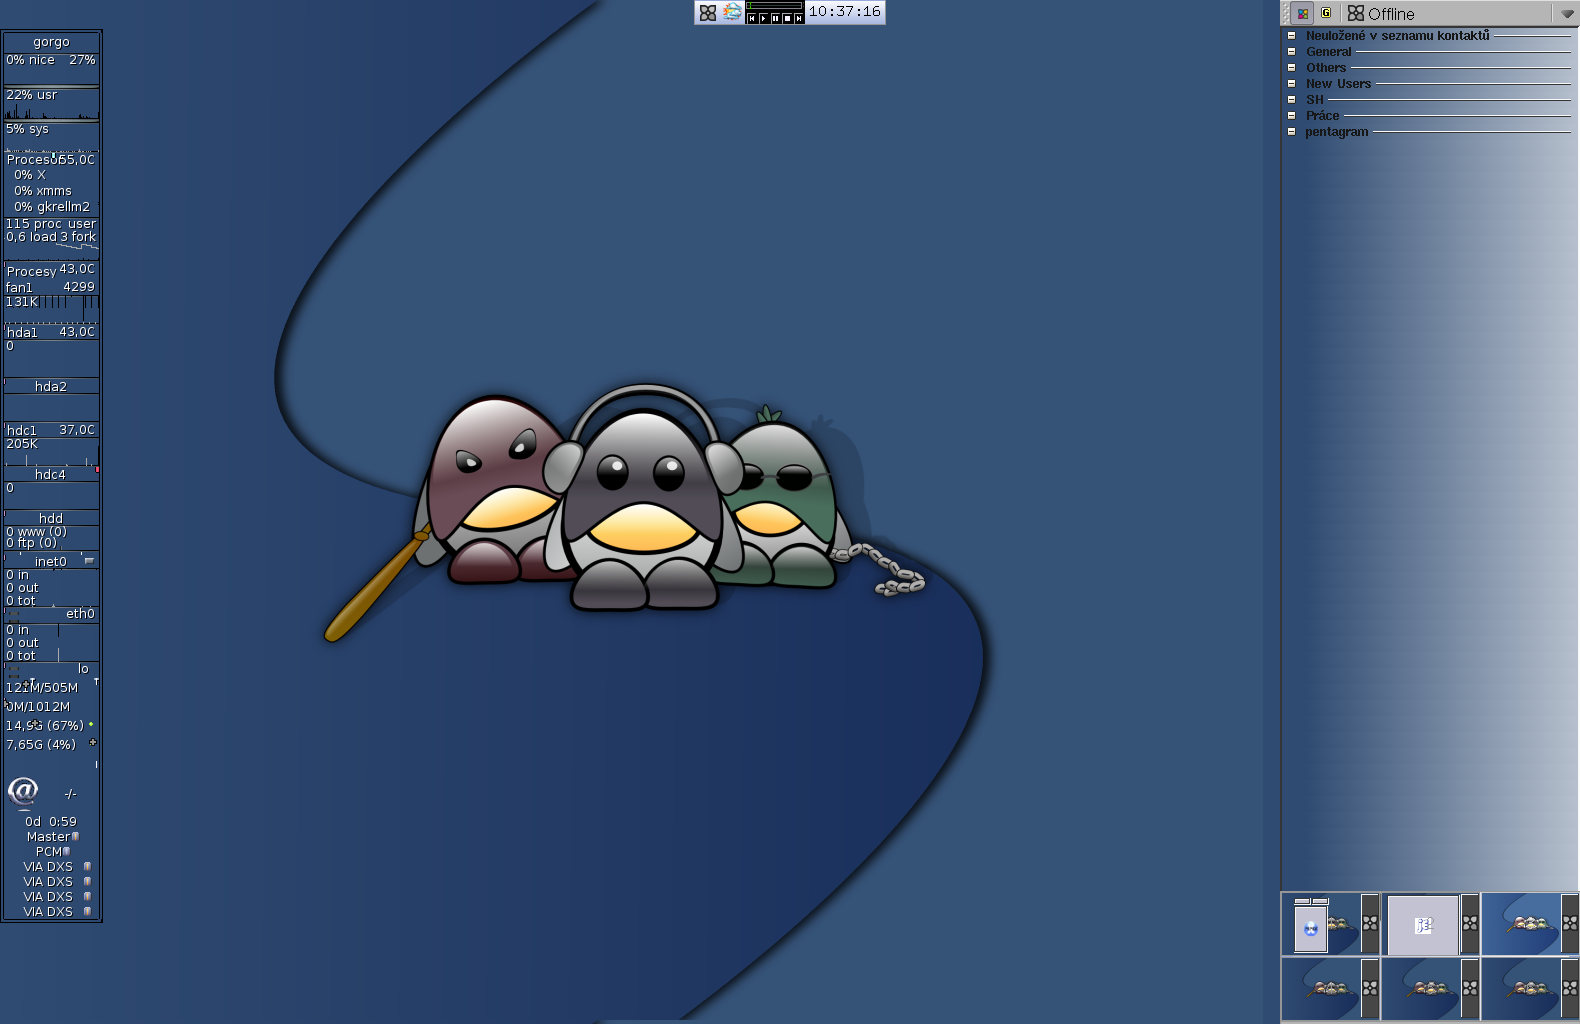
Ted, kdyz restartnem Xka, tak mame napravo od standardni plochy misto treba na toho kecalka. Velice uzitecne=)
Tim vsak nezkoncime, protoze pri maximalizaci jakehokoliv okna nastane problem - maximalizuje se na 1580x1024 a my musime litat mysi jak pako, abychom videli cely obsah. Reseni v mem oblibenem KDE je jednoduche. Do praveho dolniho rohu si hodime panel, ktery zakazeme prekryvat. Jeho velikost bude nejakych 300. Ja si tam hodil prepinac ploch.
Njn, ale ted tam zase nechce im-klient. A to se snadno vyresi pomoci 'Nastavit chovani oken/Specificka nastaveni oken'. Tady si nadetekujem okno klienta a nastavime mu v zalozce geometrie vynutit pozici a velikost. Pozice bude 1280x1024 a velikost 300x940. 940 proto, aby nebyl zakryt pravym dolnim panelem. Ale pripadne lze jednoduse panel skryvat.
Skryvanim panelu take "povolime" maximalizaci na cely display, coz se hodi napriklad v programech, kdy je na leve strane okna treba strom souboru, ktere muzem editovat, nebo v thunderbirdu seznam postovnich slozek. Mame tak potom jednoduse k dispozici cely hlavni obsah okna a rychle se dostaneme i do leve (casto navigacni) casti.
A prilozen je screenshot, jak to muze dopadnout.
Snazil jsem se byt strucny, doufam, ze to nebude na ukor srozumitelnosti.
Tiskni
Sdílej:


 29.10.2006 10:37
Valoun | skóre: 30
| blog: Psavec
| Středočeský kraj
 29.10.2006 11:34
bazil | skóre: 33
| blog: sluje
| Miroslav
 (nejjednodušeji to de v XFCE ...)
 29.10.2006 13:53
OndraZX | skóre: 27
| blog: OndraZX
| Frydek-Mistek
 29.10.2006 14:01
David Watzke | skóre: 74
| blog: Blog...
| Praha

$ speedfan
CPU: 39°C
HDA: 30°C
HDB: 29°C
SDA: 36°C
 29.10.2006 14:16
stativ | skóre: 54
| blog: SlaNé roury
Mám DCOP rád
 3. A když hrozí, tak uděláš co?
BTW jde nějak logovat, jak systém swapuje a nechat si to nějak hezky graficky znázornit (na desktopu mám sice 2 GB RAM, ale na laptopu* jenom 256 MB mínus to co si uzme integrovaná grafárna, tam docela swapování hrozí )
* taky se vám slovo "notebook" nelíbí?
Díky moc, vyzkouším.
Hmm, tak ono to chce cron. Hmm, tak uvidíme, protože ten já nevedu a nahrazuju ho vlastní zbastleninou. Možná nakonec uznám, že na některý úkoly se bez cronu neobejdu. Je ovšem otázka, zda je ten program dobře navržen, pokud chce být každých deset minut volán, aby uložil historii. Zdálo by se mi lepší, aby existoval zvláštní logovací démon, ne to takhle pořád dokola spouštět.
1.11.2006 15:31
stativ | skóre: 54
| blog: SlaNé roury
No já sice nepoužívám gkrellm, ale mám po straně desktopu pár dock-apps, co dělají něco podobného.
Ostatní věci, co mi visí v docku už jsou jiného druhu, takže je sem nebudu tahat. Ale tak nějak obecně řečeno, mám tam info o systému prostě proto, že je to další informace, která se často hodí a člověk si všimne, že se něco děje i když po tom přímo nepátrá.
Ještě bych za rozumné považoval mít někde na očích výstup ze syslogu (a případně i z něčeho dalšího), ale zatím jsme nevymyslel, jak ho naskládat na obrazovku, aby skutečně byl vidět i bez hledání a zároveň nepřekážel.
... jestli xka bezi ...
On je GkrellM vidět, i když Xka neběží?
1.11.2006 05:39
David Watzke | skóre: 74
| blog: Blog...
| Praha
 29.10.2006 16:00
Martin Stiborský | skóre: 26
| blog: Stibiho bláboly
| Opava
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 29.10.2006 11:26
 29.10.2006 17:52
 29.10.2006 18:36
 31.10.2006 08:21