Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
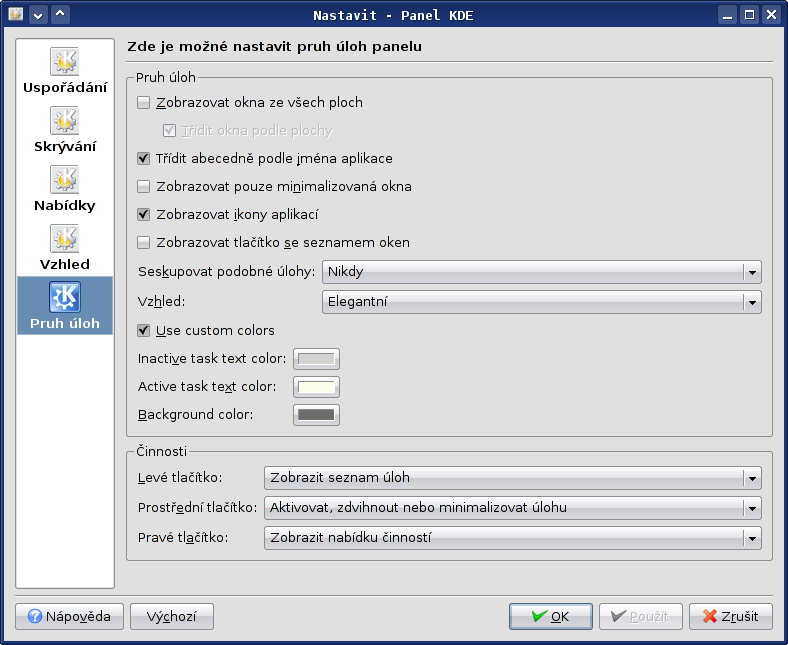
Paráda! Sice to trvalo skoro rok a půl, ale nakonec jsem se dočkal: nějaký KDE vývojář vyslyšel (nejen) můj požadavek (bug #118460 na bugs.kde.org) na vylepšení Kickeru. Jde o to, že do včerejšího dne se v Kickeru nedala nastavit barva písma v taskbaru; nebo spíš dala, ale stejná barva se pak použila pro téměř všechny nápisy v KDE. Nyní si můžete nastavit barvu nejen pro aktivní a neaktivní úlohy, ale dokonce i pro pozadí, které se zobrazí když se na ně najede kurzorem. Konečně si můžem "naplno" užívat tmavý wallpapery! 
Není problém, přece. Ani se mi nechce dělat ebuildy, protože tohle je stejně věc, která se jednou mergne a pak už se o to člověk nestará.
source /etc/make.conf /etc/make.globals
svn diff -r 636637:636638 svn://anonsvn.kde.org/home/kde/ \
	> /tmp/bug-118460.patch

# KControl
ebuild $PORTDIR/kde-base/kcontrol/kcontrol-3.5.6.ebuild unpack
cd $PORTAGE_TMPDIR/portage/kde-base/kcontrol-3.5.6/work/kcontrol-3.5.6
patch -p4 -i /tmp/bug-118460.patch
ebuild $PORTDIR/kde-base/kcontrol/kcontrol-3.5.6.ebuild compile
ebuild $PORTDIR/kde-base/kcontrol/kcontrol-3.5.6.ebuild install
ebuild $PORTDIR/kde-base/kcontrol/kcontrol-3.5.6.ebuild qmerge

# Kicker
ebuild $PORTDIR/kde-base/kicker/kicker-3.5.6.ebuild unpack
cd $PORTAGE_TMPDIR/portage/kde-base/kicker-3.5.6/work/kicker-3.5.6
tail -n66 /tmp/bug-118460.patch | patch -p4
ebuild $PORTDIR/kde-base/kicker/kicker-3.5.6.ebuild compile
ebuild $PORTDIR/kde-base/kicker/kicker-3.5.6.ebuild install
ebuild $PORTDIR/kde-base/kicker/kicker-3.5.6.ebuild qmerge
Tak to je na lékaře. To máš blbý 

Tiskni
Sdílej:


 27.2.2007 12:04
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
 27.2.2007 09:50
msk | skóre: 27
| blog: msk

 27.2.2007 10:21
emorjino | skóre: 3
 27.2.2007 13:24
David Watzke | skóre: 74
| blog: Blog...
| Praha
bohužel o to, že to ti lidé dělají dobrovolně, je to smutnější - zdá se, že poněkud postrádají soudnost, jestliže se tváří, že chtějí pomoci projektu, ale přestože je zcela zjevně potřeba pár schopných rukou ve skladu, raději se pasují na rovnače kartoték
sorry, prostě nepatřím k těm, co budou automaticky něco chválit jen proto, že je to zadarmo (nebo "zadarmo") - můžeš dostat zadarmo přes hubu, chceš?
tím nechci říct, že neoceňuju takovouto opravu, z hlediska, co presentuje Robert, je to ok, ale z hlediska projektu není ok, že schopný člověk má čas řešit blbosti a tým zodpovědný za funkčnost nestíhá ...
 28.2.2007 12:25
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
Dovedu si představit, že ten člověk, co vyřešil tuhle "blbost", se na ten požadavek podíval a řekl si, že by se mu to hodilo taky a tak to prostě udělal.
Pak se třeba podíval na ten bug s IMAP, zjistil, že to nepotřebuje, neb IMAP nepoužívá, vůbec tomu nerozumí a že by studiem problému a RFC mohl klidně strávit půl roku a to ještě bez záruky, že se mu to povede opravit. Tak si radši vybral nějaký jednodušší bug.
Pokud je právě tenhle bug problém pro korporátní prostředí, tak se určitě časem najde nějaký placený vývojář, který to dostane za úkol opravit.
Buďme rádi, že se opravilo alespoň něco, mohl se na to taky úplně vybodnout.
 nesdílím optimismus předchozího příspěvku, že pokud něco brání nasazení v korporátním prostředí, tak někdo zafinancuje opravu - tak se to imho děje jen zcela vyjímečně, to se spíš řekne "hm, potřebujeme tohle a tam to nefunguje, tak nasadíme něco jiného (než by se to doprogramovalo a otestovalo, tak by nám firma rok stála, to se vyplatí radši zaplatit třeba Lotusu)"
28.2.2007 13:35
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
Tím vývojářem jsem myslel někoho z Redhat, Novel, Mandriva...
Existuje vůbec nějaká "Linux Corporation edition" distribuce?
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz


