Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
27.6.2009 15:58
| Přečteno: 2177×
| Webdyzajn
| 
Přizpůsobil jsem si trochu ábíčko obrazu svému. Berte to jako inspiraci a domácí cvičení z CSS  , ale pokud vás něco z toho zaujme, zkopírujte si to do Nastavení → Změnit CSS → Vlastní CSS. O své tipy se můžete podělit v diskuzi.
Občas jsem se díval na ábíčko i z temných hvozdů (přes GPRS a bez obrázků) a všiml jsem si, že za některými odkazy se začala objevovat neodůvodnitelná mezera. Potom jsem narazil na Robertův blogpost. Děkuji DjAARovi za inspiraci; jde to i docela jednoduše .
.obal a {
padding-right: 0px !important;
background-image: none !important;
}
Konkurence to umí, tak proč to nemít i tady
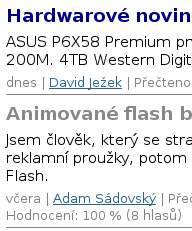
.st_nadpis a:link {
color: #008;
}
.st_nadpis a:visited {
color: #888;
}
Už si nepřečtete jeden dotaz dvakrát a nepřehlédnete nové dotazy, u kterých můžete pomoct.
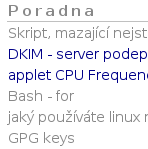
#forum_tbody_0 tr td a:link {
color: #008;
}
#forum_tbody_0 tr td a:visited {
color: #888;
}
Proč mít na stránce zbytečný panel? Reklama v něm není, tak nevidím morální zábrany nedívat se na něj. Již několikrát jsem zavítal do Desktopů místo do Mých komentářů.
#menu {
display: none !important;
}
Zase - osobně to nepoužívám; blogy i bazar odebírám z RSS.
.ramec {
display: none;
}
.boxy {
display: none;
}
Znáte to - modrá není nikdy dost modrá a žlutá není dost žlutá. Alespoň na něktrerých displejích teď v létě a na Slunci .
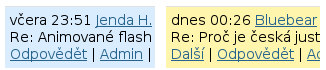
.ds_hlavicka_me {
background-color: #d9edff;
}
.ds_hlavicka_novy {
background-color: #fff5ad;
}
Tiskni
Sdílej:


Díky moc za výborný nápad. =)
 27.6.2009 18:04
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 27.6.2009 19:08
otula | skóre: 45
| blog: otakar
| Adamov
27.6.2009 19:29
Jendа | skóre: 78
| blog: Jenda
| JO70FB
<div id="comment5" class="ds_text_user8623">Jé, toho jsem si doteď nevšim. To se bude hodit
PS Péťa je 7713
27.6.2009 20:23
otula | skóre: 45
| blog: otakar
| Adamov
PS Péťa je 7713
 I když, abych pravdu řekl, Péťu označeného nemám. I když bych jim spolu s Jardíkem mohl přidělit speciální podbarvení
 Kdysi jsem to do zdrojáků doplnil, jenže pak se ukázalo, že by to chtělo třídy u komentářů trochu upravit, aby se dala třeba obarvovat jen hlavička komentáře. Takže zveřejnění jsem odložil na dobu, až to bude komplet upravené. K tomu už jsem se ale nedostal, a ve zdrojácích to zůstalo takhle. Ale je dobře, že to používá ještě někdo, aspoň nebudu jediný uživatel téhle vlastnosti
27.6.2009 22:30
otula | skóre: 45
| blog: otakar
| Adamov
 28.6.2009 13:43
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
28.6.2009 13:55
otula | skóre: 45
| blog: otakar
| Adamov
)
28.6.2009 15:00
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
Nedávno jsem měl problém s okem, tak jsem přešel ze světlého na tmavý styl (i když jsem ho před tím nemohl vystát) a už jsem u něj zůstal, teď přemýšlím o tom co jsi udělal ty, podbarvení pro určité osoby (jinak bych asi všechno nechal). Jen mi neni dost jasný, kde brát ID osoby, dřív se po najetí ukazovalo číslo ve status baru, ale teď ho nemůžu najít ani ve zdrojáku, jen to svoje...
 28.6.2009 15:17
Limoto | skóre: 32
| blog: Limotův blog
V seznamu příspěvků u jednotlivejch odkazů (wiki, zprávičky...)... ale taky to tam asi moc dlouho nevydrží
28.6.2009 15:56
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
bUid.
28.6.2009 16:44
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
28.6.2009 18:57
otula | skóre: 45
| blog: otakar
| Adamov
To je dobře, já jsem totiž tvůj věrný čtenářNo, ale v poslední době tě teda pěkně odbývám, protože vůbec nepíšu
Od doby, co jsem si pořídil Sigmu SD14, tak pořád jen řeším problémy s tímto foťákem a se sigmáckými objektivy… Už bych v životě podruhé do této značky nešel, i když pokud se zadaří, tak fotky umí udělat velice hezké.
Dost dlouho jsem zde nebyl vůbec ani na návštěvě, ale pak člověku to flejmování začne chybět, tak musí nakouknout
28.6.2009 19:04
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
28.6.2009 19:23
otula | skóre: 45
| blog: otakar
| Adamov
28.6.2009 19:48
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
Nech si v servisu důkladně popsat závadu, myslim že máš právo na kopii (interního) protokolu opravy, ale jistej si nejsem...
28.6.2009 19:54
otula | skóre: 45
| blog: otakar
| Adamov
28.6.2009 19:56
=^..^= AmigaPower® | skóre: 30
| blog: BLB
| Praha
 28.6.2009 09:36
stativ | skóre: 54
| blog: SlaNé roury
 27.6.2009 20:50
David Watzke | skóre: 74
| blog: Blog...
| Praha
28.6.2009 10:10
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Ad mezera za odkazy kvůli šipce: Obě varianty šipky dohromady mají cca 100 bajtů, takže myslím, že by to neměl být problém ani na GPRS - zvláště s ohledem na to, že by to mělo zůstat uložené v keši prohlížeče, tj. je potřeba těch 100 bajtů stáhnout jen jednou. Oproti desítkám kilobajtů zbytku stránky mi to připadá zanedbatelné...Ale když si nechám zapnuté obrázky, tak se kromě šipky bude tahat ještě spousta avatarů a obrázky ve článcích (takhle stáhnu jen ty screenshoty, které opravdu chci - rightclick + zobrazit). Firefox (IMHO) neumí selektivně zobrazovat jen některé obrázky.
.sflista {
display: none;
}
body {
line-height: 1.3
}
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz


 28.6.2009 11:15