Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »
Tiskni
Sdílej:


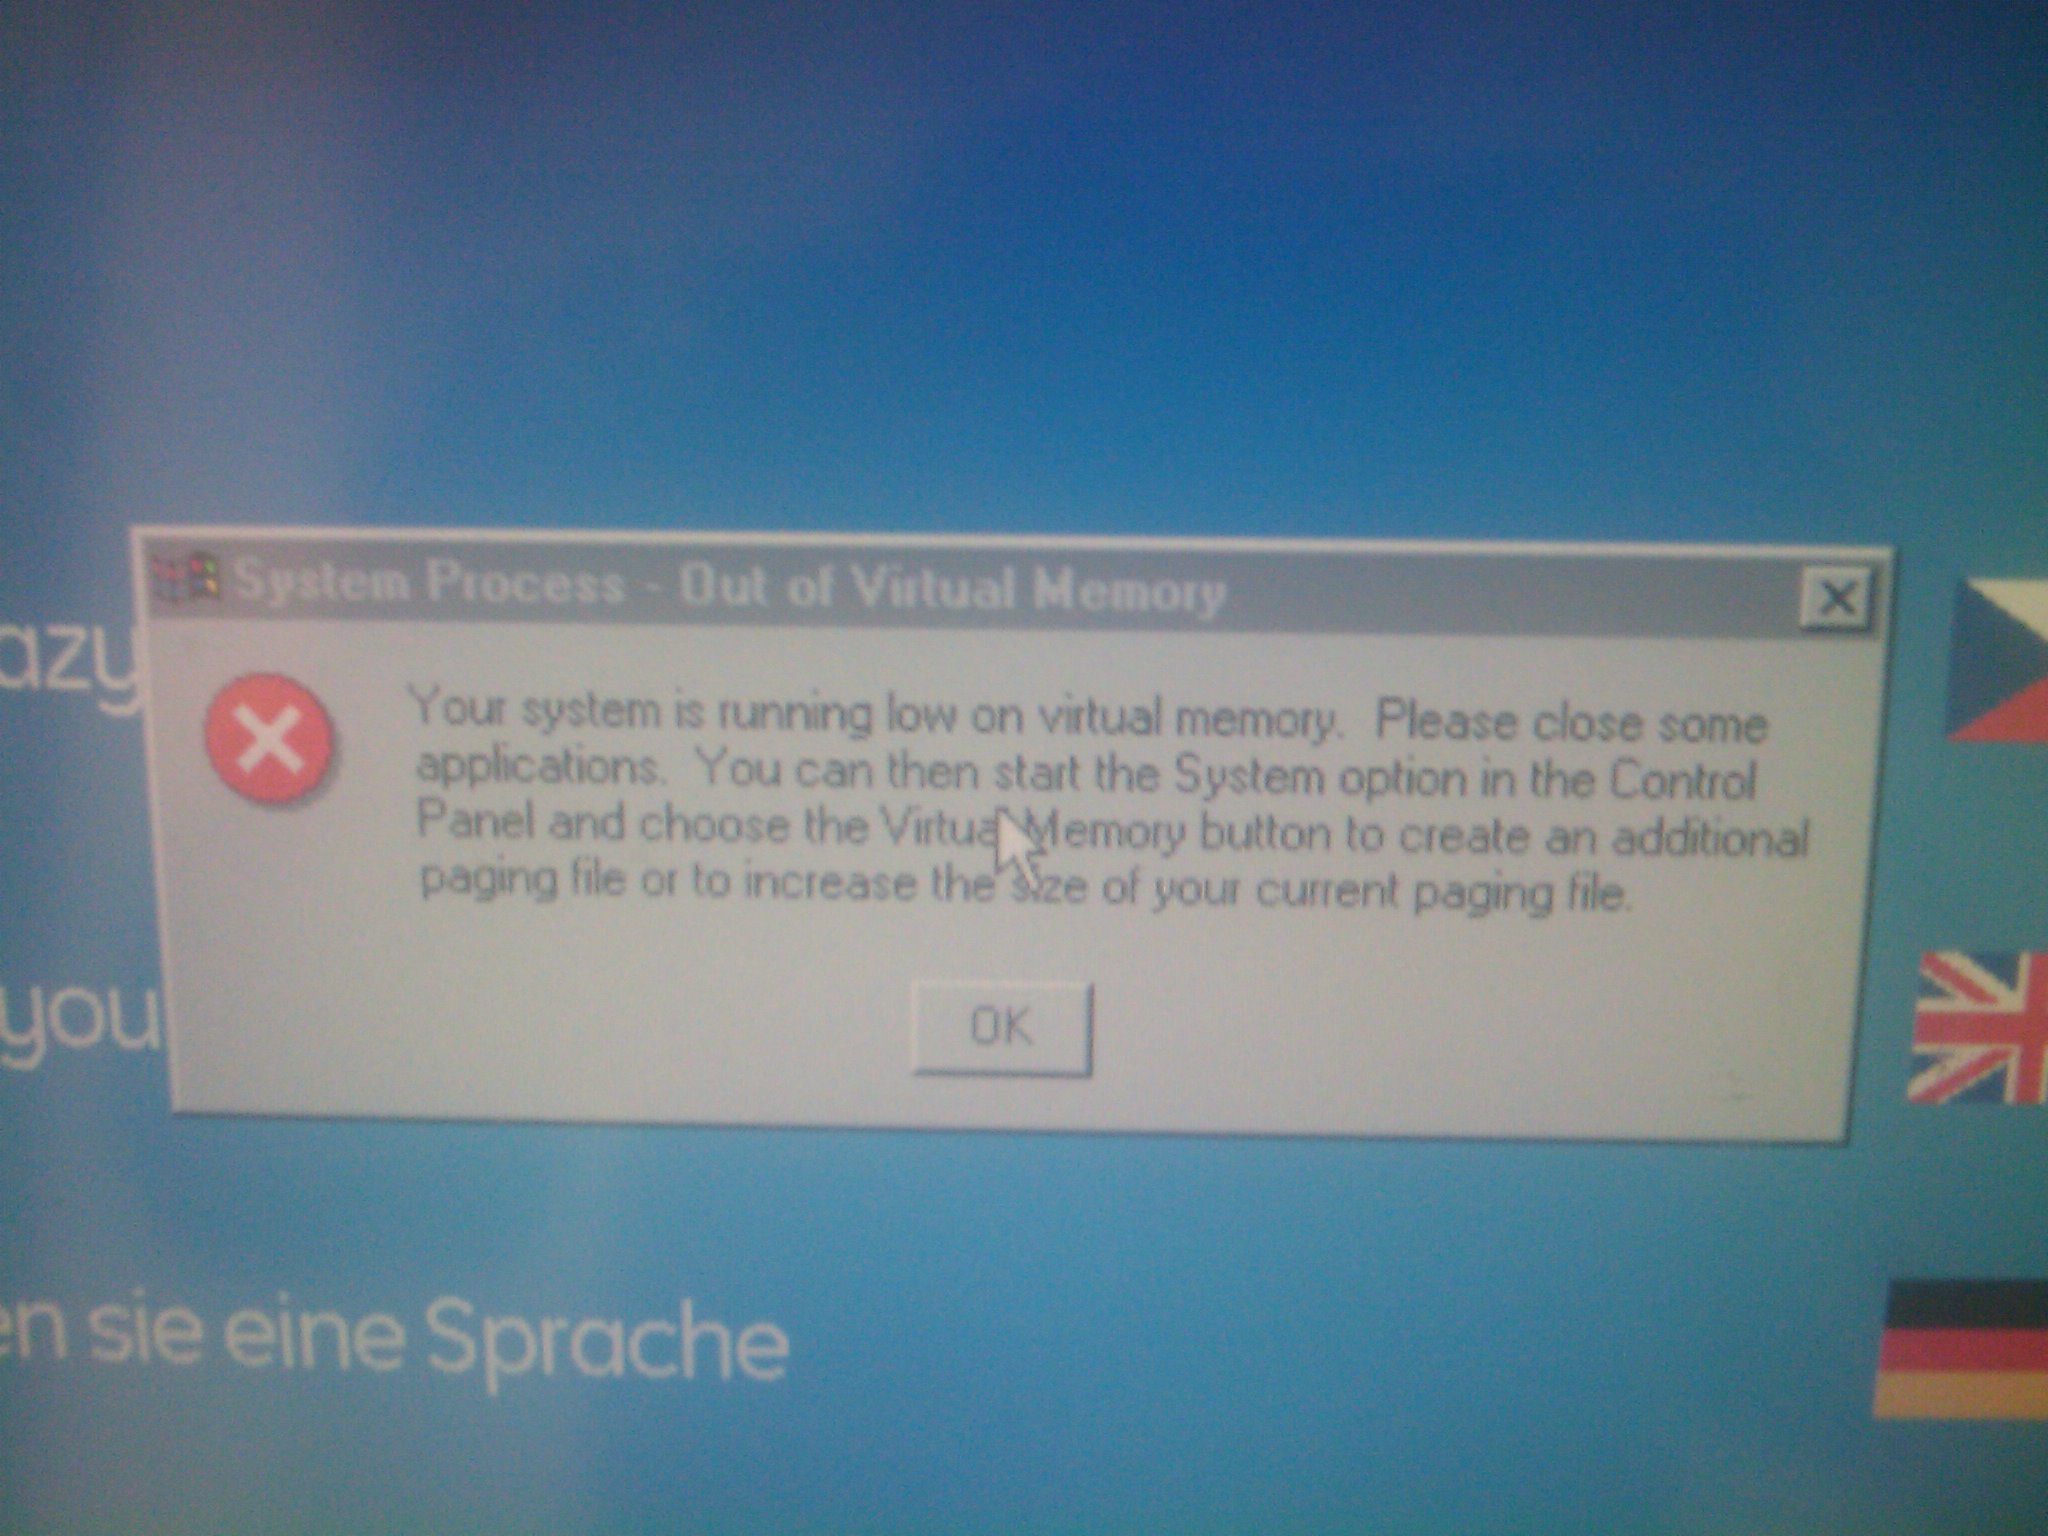
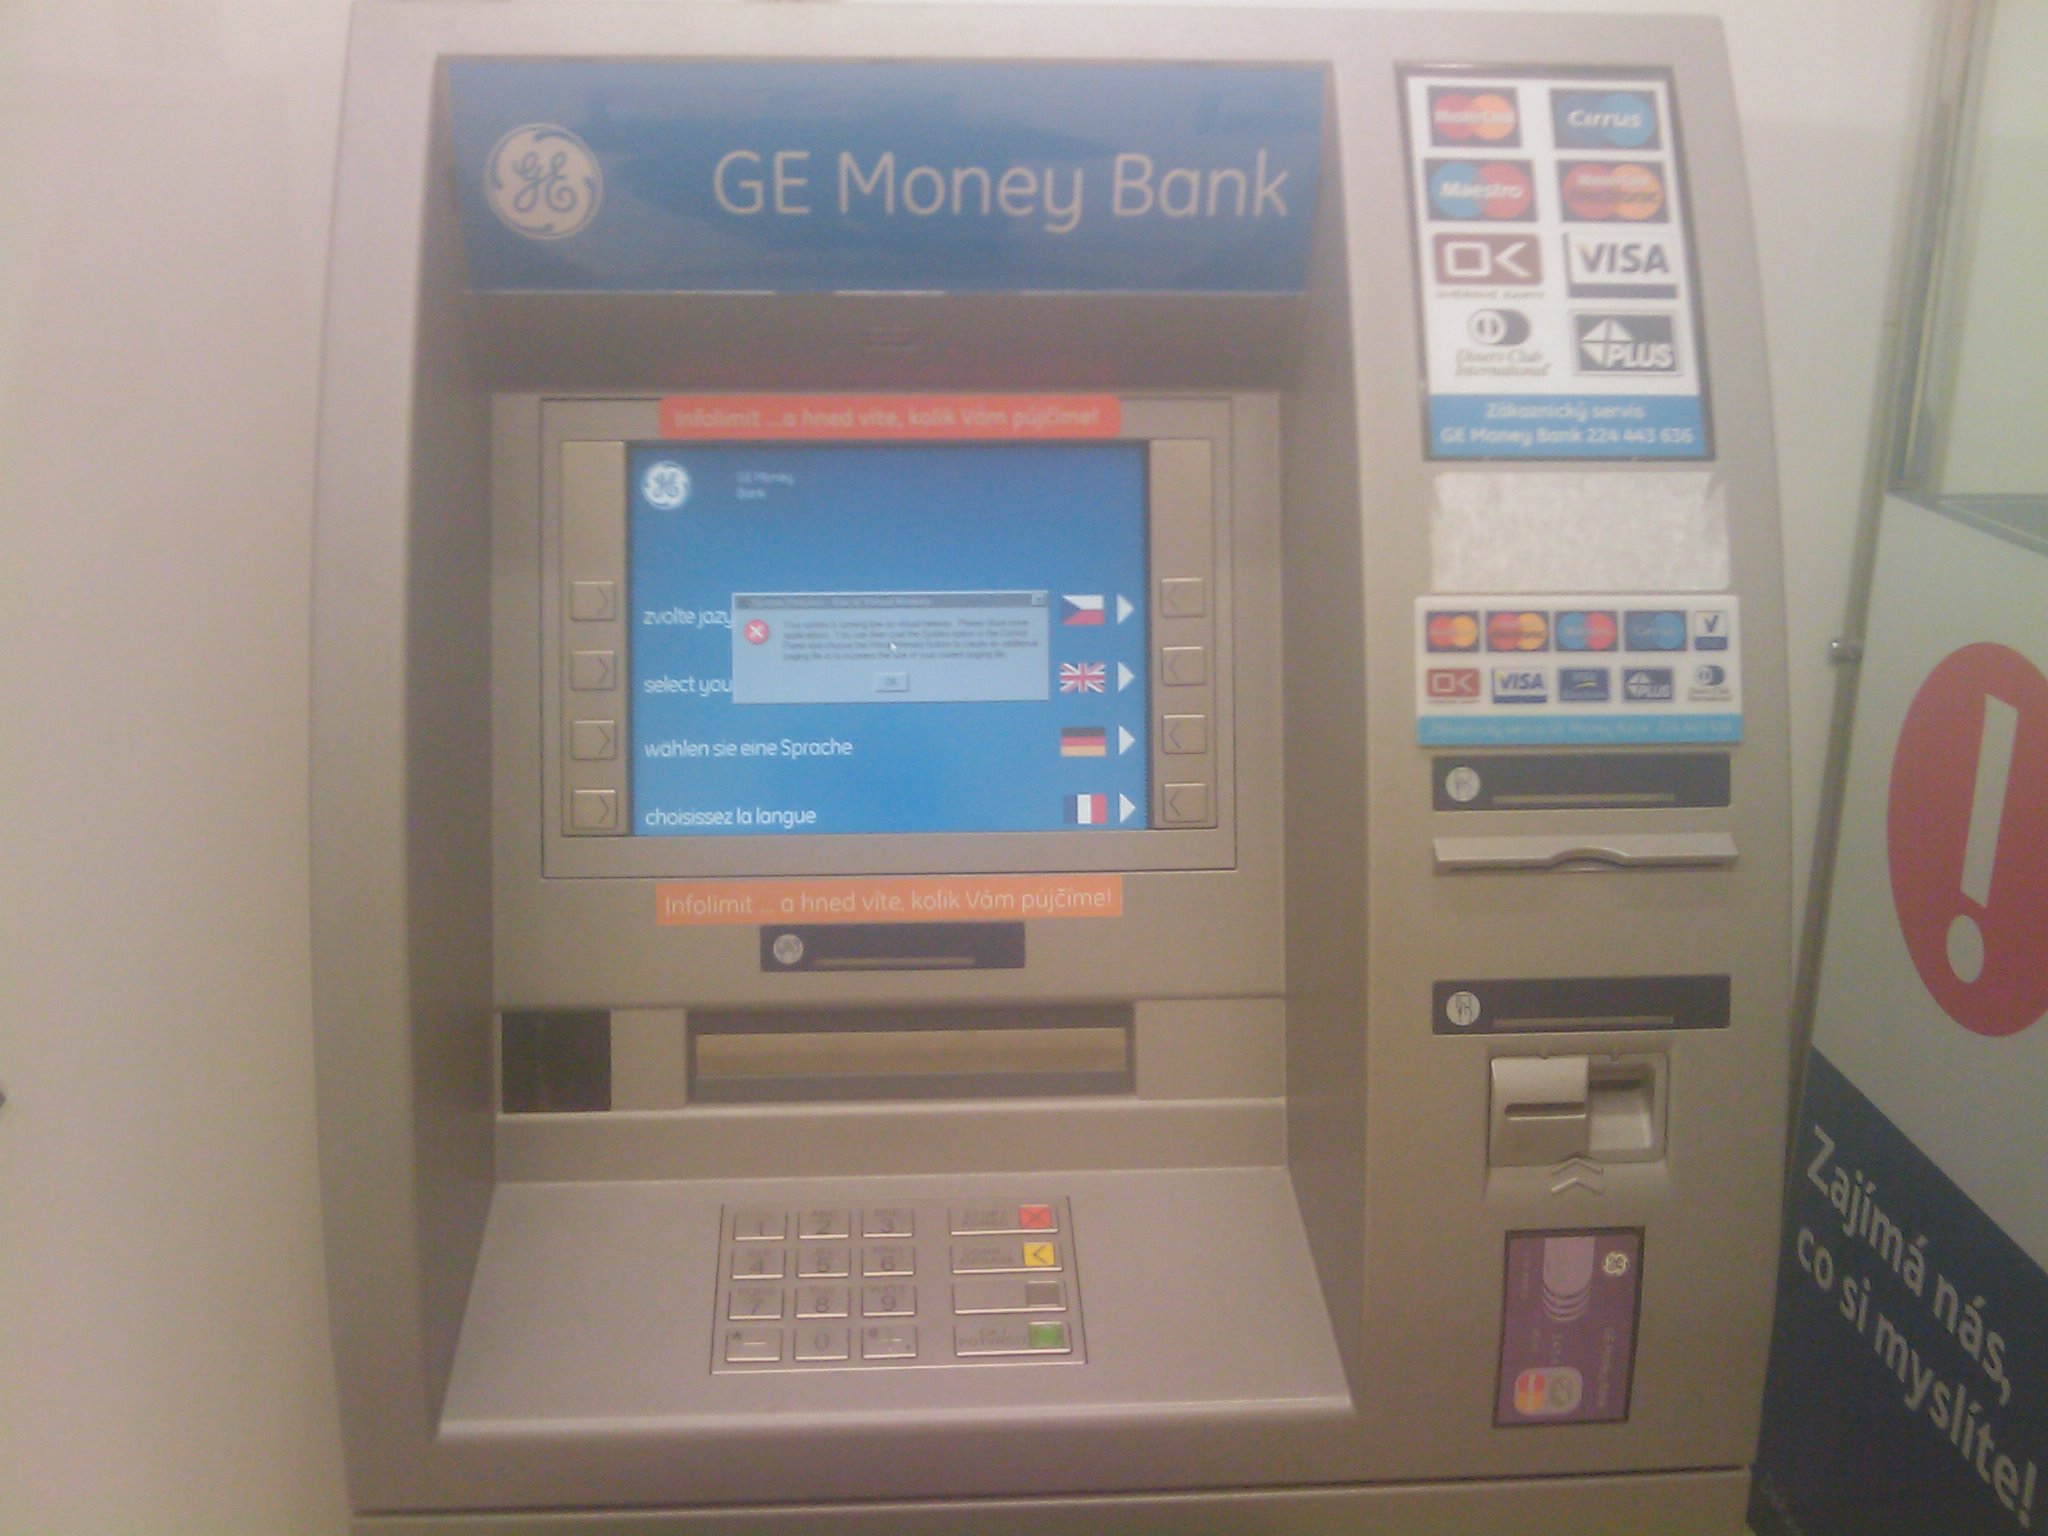
Win xp Embedded a aktualizace se za behu bankomatu nedelaji. Bankomat je jen klient serverove aplikace.
Stejne tak jako PC jez ma urednik v bance.
V bankomatu resp na disku nejsou ulozena zadna data o klientech apod. Disk (casto CF karta) pracuje v rezimu pouze pro cteni.
Aktualizace se provadi pouze vymenou tohoto media ci jeho novym prepsanim nacez se bankomat zapne, system nabootuje a bezi tak dlouho dokud se neporoucha ci jak je treba. Nektere bankomaty se restartuji po doplneni hotovosti na zaklade metodickych pokynu.
Ruzne ty reklamy co zobrazuje a dalsi informace banky jsou periodicky stahovany z centralnich serveru. Pokud bankomat restartuji tak si je stahne zase znovu.
Protoze zijeme v ceske republice.
Ja jsem nikde nepsal ze je to horsi. Nepolemizuji zda je vhodnejsi platforma A nebo B.
Ani cena za OS nehraje roli. V cene celeho bankomatu je zcela zanedbatelna.

 22.3.2010 19:32
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Že by se cítil víc Čechem a chtěl vychovávat děti tady? Že by to bylo tim, že jsou Češky nejhezčí?
Že by to bylo tim, že jsou Češky nejhezčí?Á, tady někdo moc necestoval.

Á, tady někdo moc necestoval.No rozhodně jsou Češky mnohem, mnohem hezčí než Němky...

 22.3.2010 13:07
Marián Kyral | skóre: 29
| blog: Sem_Tam
| Frýdek-Místek
.......že se MS v licenci zříká jakékoli zodpovědnosti je věc druhá
Jenze to vite Vy, ja a jeste par lidi co jsme si precetli licencni ujednani MS.
Produkty MS pouziva uzivatel na vlastni zodpovednost.
V dobe kdy bankomaty horentne pribyvaly na ulicich a obchodnich domech melo pramalo vyvojaru zkusenosti s open source.
Dnes je situace jina a open source by mohl byt klidne nasazen.
To ze se tak nedeje ma prakticky dva duvody:
Cena komercniho sw (windows) je tak zanedbatelna ze nikoho nemotivuje k prechodu na jine reseni.
Proc investovat cas a lidske prostredky a hlavne miliardy korun do neceho co uz je vyvinuto a nejak to bezi.
System pro bankomat na bazi Linux kernelu by musel nekdo naprogramovat a to jak znamo by bankovni sektor stalo miliardy.
Viz datove schranky, cervene tlacitko .....
Problem v bezpecnosti to teda nebude proc se nenasazuji alternativy.
Necekejte zadne kosmicke technologie a supersifry. Veskera bezpecnost visi na nekolikamistnem cisle karty a ctyrmistnem pinu.
Uz hafo bankomatu bylo ukradeno a verim tomu ze streva skoncily v rukou hackeru. Takze komunikacni protokoly jsou zcela jiste prozkoumany. Tomu zadna platforma nezabrani.
Stabilita systemu je zajistena tak ze system bezi pouze v rezimu cteni z bootovaciho media a o pripadne errory se postara nezavisly watchdog zajistujici reboot. Jakekoli napadeni nejakym "zlym" kodem je tak prakticky vylouceno pac se do systemu ani nema jak dostat.
Slusnej programator by za par tejdnu mel hotovy i to "cerveny tlacitko" a presto to stalo miliony.
To stejne datove schranky, kde provar byl jeste nesrovnatelne vetsi.
Jinak samozrejme souhlas.
Necekejte zadne kosmicke technologie a supersifry. Veskera bezpecnost visi na nekolikamistnem cisle karty a ctyrmistnem pinu.Uh, co jsem četl tak v ATM by měl být nějaký kryptoprocesor. Nemluvě o čipu na kartě. Při výběru by se měl chip na kartě bavit přímo s bankou (narozdíl od platby v obchodě, kdy se s oběma baví terminál).
Spusta karet zadny chip ani nema a vse je postaveno na precteni magnetickeho prouzku.
Samozrejme.
Kartu staci zkopirovat, znat PIN a to ostatni uz podvodnika vubec nezajima.
Tudiz nejaky kriptoprocesor je zcela bezpredmetny.
Ja jen naznacil ze utocnikovi se zkopirovanou kartou a s PINem je zcela jedno zda komunikace se servery probiha sifrovane ci nikoliv a uz vubec jej nezajima sifrovaci protokol.
Hackery zlocince zajima server a ne bankomat jez neobsahuje zadna mu potrebna data.
 23.3.2010 08:46
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
).
Naopak v hypermarketech a tam, kde je fofr, na to z vysoka dlabou a chlap klidně může platit kartou vystavenou na ženské jméno a podepsat se vlastním, prodavačkám to bývá často jedno. Nebo alespoň bývalo.
23.3.2010 09:21
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
chlap klidně může platit kartou vystavenou na ženské jméno a podepsat se vlastnímJá znám spíš případy, kdy to bývá obráceně
No, ten čip se nebaví s bankou, ale s karetní společností, která kartu vydala (Visa, Mastercard, nebo jakákoliv jiná, která používá stejný typ karet třeba pro mikroplatby). A ano baví se s karetní společností přímo, tedy bankomat funguje jen jako poroxy, která obaluje komunikaci.
odstranit nepouzivane odkazy z plochyTreba by to vysypalo vsechny penize, co v tom jsou...
Tehdy to byl ale jen spadlý automat na limonádu. Pořádné automaty samozřejmě běží na Linuxu.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 22.3.2010 10:15
 23.3.2010 15:42
 22.3.2010 13:59
 22.3.2010 14:05
 22.3.2010 16:47
 23.3.2010 21:43
 23.3.2010 11:22
 22.3.2010 13:40
 23.3.2010 09:55
