Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
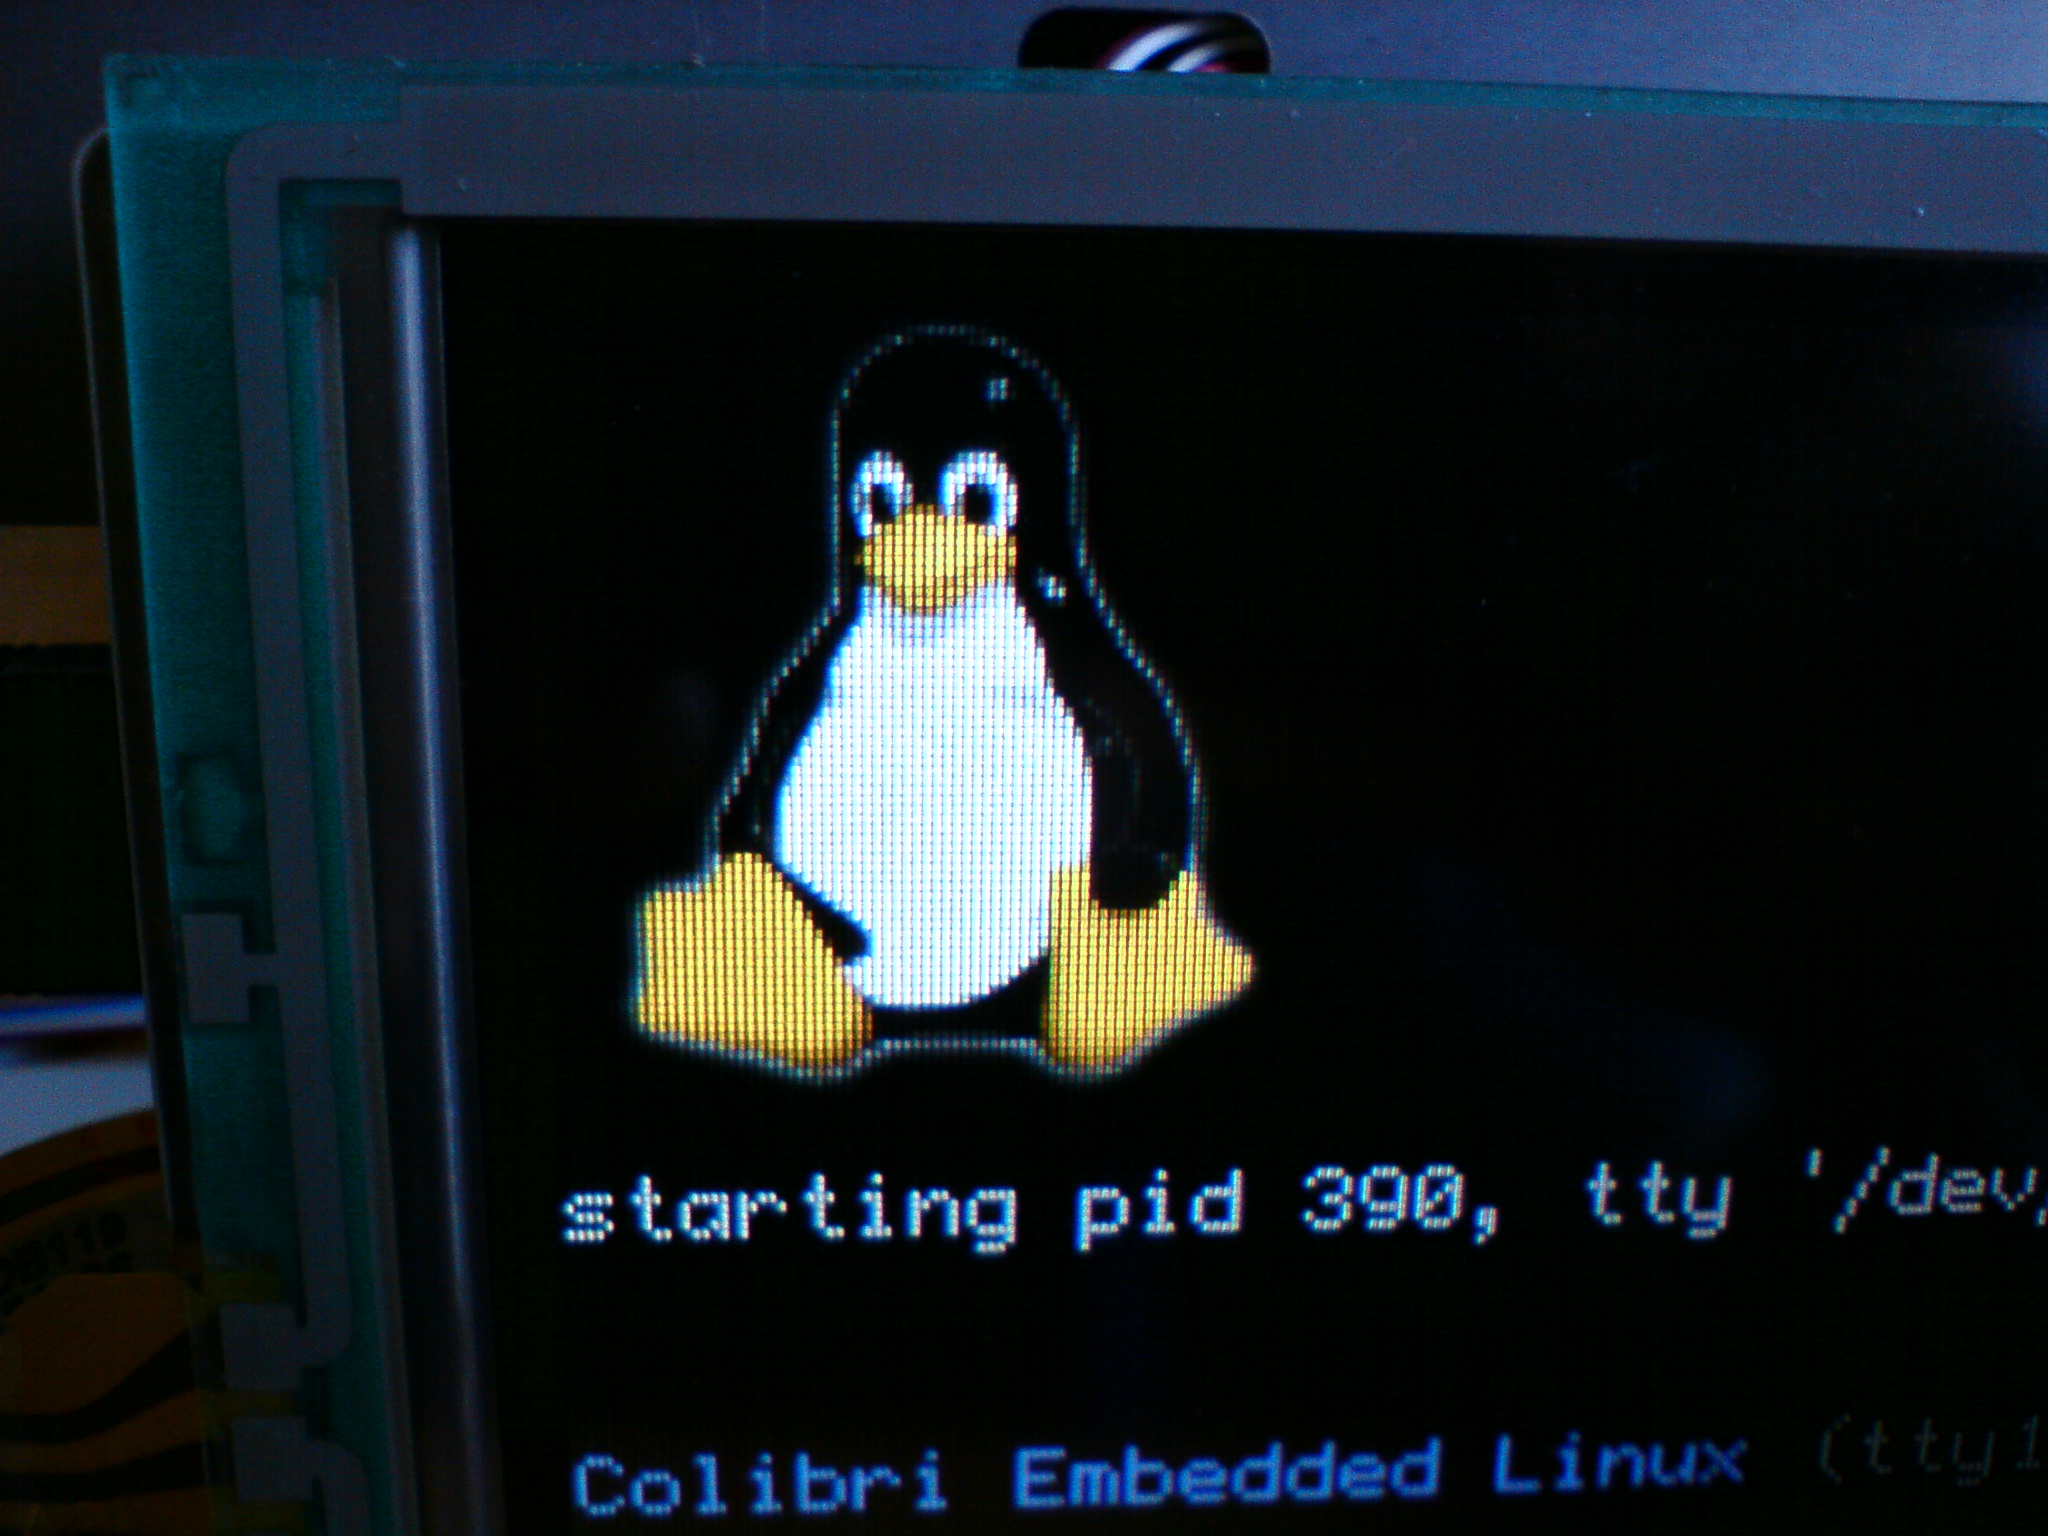
Snažia sa to prekrývat rôznymi splash screenami, ale aj po vypnutí splash, tam nieje :(
No a tak ma napadlo opýtať sa tu v blogu, prečo ich tam už nedávaju?
Edit: Jasne, tučniak vo FrameBufferovej obrazovke :)
Tiskni
Sdílej:


 27.8.2008 07:31
Václav "Darm" Novák | skóre: 26
| blog: Darmovy_kecy
| Bechyně / Praha
 27.8.2008 07:46
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
V menu grubu (kde jsem ho nikdy neviděl) nebo hned po odkliknutí v grubu? Tam ho mam, 2.6.26, framebuffer. Bohužel jen jednoho.

 27.8.2008 01:53
frEon | skóre: 40
| Praha
 ), navic by vypis textovych hlasek prilis nezapadl do jednoty grafickeho prostredi.
Je pak jasne, ze pokud nejaka distribuce udela vlastni splashscreen, tak pouzije nejspis svoje logo namisto puvodniho tucnacka ...
BTW: na jednom stroji mam tucnaka alespon pri startu, i kdyz jen jako bootlogo - je to HTPC, ktere puziva VESA framebuffer kvuli TV-Outu. Na tech ostatnich nahazuju framebuffer bud az po bootu, nebo vubec (napr. v notebooku se mi nepodarilo s nativnim framebufferem uchodit suspend).
 27.8.2008 02:10
Nicky726 | skóre: 56
| blog: Nicky726
 27.8.2008 10:15
pools | skóre: 19
| blog: Svědek Damdogův
| Opava/Praha
27.8.2008 11:45
Nicky726 | skóre: 56
| blog: Nicky726
 27.8.2008 09:34
Jardík | skóre: 40
| blog: jarda_bloguje
Framebuffer - To je první, co vypínám, protože to strašně zpomaluje vypisování na konzoli.Strasne pomale je to jen v pripade neakcelerovaneho vystupu (VESA a podbne), u nativnich framebufferu s akceleraci (minimalne s akceleraci scrollovani) to zas tak velky rozdil neni (alepspon pokud se srovnavaji zhruba stejna rozliseni).
No jo, ale třeba taková nvidiafb se nemá ráda s XkamaNeni tim mysleno spis "nema se rada s driverem od nVidie"? Protoze obecne open-spource drivery v Xkach s nativnimi framebufery spolupracuji. Treba u mne radeonfb a driver radeon spolupracuji bez problemu. BTW: Ja mam zase problem s framebufferem na notebooku - pokud se do suspenu neprepne v textovem modu, po probuzeni se neobnovi koreknte stav grafiky, takze i kdyz jinak vse bezi, na obrazovce neni nic videt, pripadne jsou tam jsou naproste nesmysly. Resim to nepouzivanim framebufferu a prepnutim (pomoci chvt) na nepouzivanou textovou konzolu pred suspendem, po nem se zase prepnu zpet.
 28.8.2008 11:21
multi | skóre: 38
| blog: JaNejsemOdsut
27.8.2008 11:38
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
A co screen a přepnout ten výpis?
27.8.2008 10:14
pools | skóre: 19
| blog: Svědek Damdogův
| Opava/Praha
 27.8.2008 11:20
Josef Kufner | skóre: 70
27.8.2008 12:39
Josef Kufner | skóre: 70
nemozem nic vybrat, nikdy som nepouzival framebuffer ... ako to moze niekomu vobec chybat?Na desktopu bych se bez nej obesel, sice bych misto diakritiky a podobnych paznaku videl jen otazniky a tecky, ale velke problemy by mi to nedelalo. Kdezto na mem HTPC je VESA framebuffer zatim jedinny spolehlivy zpusob, jak zapnout TV-Out a prehravat prez nej akcelerovane video (pres vidix).
 27.8.2008 10:50
David Watzke | skóre: 74
| blog: Blog...
| Praha
), ale tučňáky jsem tu nikdy neměl. Ani nevím proč, ale je mi to fuk. Stejně to bootuje jednou za měsíc.
 27.8.2008 12:26
mirec | skóre: 33
| blog: mirecove_dristy
| Poprad
27.8.2008 14:35
David Watzke | skóre: 74
| blog: Blog...
| Praha
27.8.2008 22:22
mirec | skóre: 33
| blog: mirecove_dristy
| Poprad
 27.8.2008 12:53
vlk | skóre: 23
| blog: u_vlka
 27.8.2008 13:24
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 Jo a Knoppix má taky tučňáka.
27.8.2008 13:59
multi | skóre: 38
| blog: JaNejsemOdsut
 27.8.2008 21:26
houska | skóre: 41
| blog: HW
 27.8.2008 21:34
belisarivs | skóre: 22
| blog: Psychobláboly
27.8.2008 22:33
David Watzke | skóre: 74
| blog: Blog...
| Praha
video=uvesafb:1280x800-32,mtrr:3,ywrap?
 28.8.2008 11:47
unknown_ | skóre: 30
| blog: blog
. Gentoo instalátor ale nenainstaloval grub (ani se nezeptal) a pokurvil si partition . Takže nas*at a rozmazat s tučňákem
28.8.2008 12:45
pools | skóre: 19
| blog: Svědek Damdogův
| Opava/Praha
28.8.2008 12:51
unknown_ | skóre: 30
| blog: blog
ale chtěl sem to spíš jako pokus, takže sem do toho nechtěl investovat zbytek prázdnin
28.8.2008 13:32
pools | skóre: 19
| blog: Svědek Damdogův
| Opava/Praha
(s Atomem do dvou dnů...)
28.8.2008 16:54
unknown_ | skóre: 30
| blog: blog
28.8.2008 16:54
unknown_ | skóre: 30
| blog: blog
(ne že já bych byl takovej, myslím, že to je zbytečný)
.
28.8.2008 14:31
mirec | skóre: 33
| blog: mirecove_dristy
| Poprad
28.8.2008 16:13
unknown_ | skóre: 30
| blog: blog
28.8.2008 16:17
mirec | skóre: 33
| blog: mirecove_dristy
| Poprad
28.8.2008 16:36
unknown_ | skóre: 30
| blog: blog
 28.8.2008 23:52
3of5 | skóre: 8
| blog: ta_technika
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 27.8.2008 10:01