Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Ve správci balíčků APT, používaném v Debianu a odvozených distribucích, byla nalezena a opravena kritická zranitelnost CVE-2026-109518. Vzdálený útočník může obejít ověření stažených balíčků pomocí přesměrování a dočasných chyb HTTP serveru.
Nejvyšší kontrolní úřad (NKÚ) vydal zprávu o finančním řízení prostředků EU v ČR (pdf). Dočíst se lze například, že přes 8 miliard korun na digitální vzdělávání nepřineslo naplnění žádného z prioritních cílů programu. Peněžní prostředky z fondů EU sice byly vynaloženy formálně v souladu s právními předpisy, avšak s minimálním nebo neprokazatelným dopadem na proklamované cíle ve vzdělávání. Na Metodickém portálu RVP.CZ bylo ke konci
… více »Emulátor terminálu kitty (Wikipedie, GitHub) byl vydán v nové verzi 0.50.
Vývojáři C-Kermit oznámili několik dlouhodobě přítomných zranitelností. Patří mezi ně buffer overflow v Telnet/FTP klientovi a command injection v Kermit serveru. Dotčené verze: C-Kermit 11.0.514 a starší. Fix: 11.1.515 [oss-security].
Byla vydána nová verze 3.2.8 svobodné aplikace pro úpravu a vytváření rastrové grafiky GIMP (GNU Image Manipulation Program). Přehled novinek v oznámení o vydání a v souboru NEWS na GitLabu. Nový GIMP je již k dispozici také na Flathubu.
Projekt openSUSE dnes, 3. listopadu 2026, oficiálně vydal openSUSE Leap 16.1, novou verzi své stabilní linuxové distribuce. Novinkou je také Immutable Mode, který nahrazuje dosavadní samostatnou distribuci openSUSE Leap Micro. Podrobnosti o novém vydání najdete v oficiálním oznámení nebo v českém překladu oznámení. Instalační obrazy jsou již dostupné na get.opensuse.org. Vydání společně oslavíme v pátek ve virtuálním baru a na … více »
Bylo oznámeno vydání Fedora Linuxu 45. Ve finální verzi vychází šest oficiálních edic: Fedora Workstation a Fedora KDE Plasma Desktop pro desktopové, Fedora Server pro serverové, Fedora Cloud pro cloudové nasazení, Fedora CoreOS pro ty, kteří preferují neměnné systémy a Fedora IoT pro internet věcí. Vedle nich jsou k dispozici také další atomické desktopy, spiny a laby. Podrobný přehled novinek v samostatných článcích na stránkách
… více »Aplikace TrueCrypt je již neudržovaná (od roku 2014). Jeho nástupcem je VeraCrypt.
Pokusím se vám přiblížit, jak to pracuje uvnitř.
Když průvodce vytvoří vnější (zatím ještě normální) oddíl, vytvoří v něm filesystém VFAT a připojí ho. Uživatel si pak do něj nakopíruje rádobytajná data a v průvodci klikne na Next. Průvodce souborový systém odpojí a proskenuje. Pokusí se najít co nejdelší nepřerušované volné místo. (Což je docela jednoduché, protože na VFAT se bloky alokují od začátku – volné místo bude obvykle na konci. To je také důvod, proč se skrytý oddíl netvoří na ext2 – zálohy superbloků jsou různě po disku a data také.) V něm vytvoří skrytý oddíl (hlavičku přilepí hned za hlavičku vnějšího oddílu, v dokumentaci je obrázek, z toho je to snad lépe pochopitelné).
Skrytý oddíl už může být naformátován libovolným souborovým systémem, z důvodů uvedených dále se osvědčil ext2.
Pokud připojíme vnější oddíl se zapnutou ochranou skrytého oddílu, TrueCrypt si rozšifruje jeho hlavičku, zjistí, kde se nachází, a chrání jej. Ovšem problém je v tom, že skrytý oddíl je na místě, které souborový systém vnějšího oddílu považuje za své (což je dobře, protože zmenšení souborového systému vnějšího oddílu by bylo nápadné) a může na něm chtít alokovat bloky. Když TrueCrypt uvidí, že se ovladač souborového systému snaží alokovat blok skrytého oddílu, zabrání mu v tom (a překlopí se do read-only režimu, aby tím zabránil dalším pokusům o destrukci). To vyústí v I/O error a zároveň poškození souborového systému vnějšího oddílu. Pokud bude těchto poškození víc a vydáte heslo k vnějšímu oddílu, určitě někomu přijde divné, že jsou bloky určité spojité oblasti poškozené. Z toho plyne, že do vnějšího oddílu byste radši moc zapisovat neměli.
Pokud připojíme vnější oddíl bez ochrany a začneme do něj zapisovat, dřív nebo později přepíšeme nějaký blok skrytého oddílu.
Vytvořil jsem si pár skrytých oddílů, nakopíroval jsem do nich nějaká data a zkoušel jsem, co při připojení bez ochrany vydrží. Začal jsem s ext2. Ten je překvapivě odolný. Ovladač sice oznámí, že je filesystém opravdu hodně rozbitý a remountuje ho ro (read-only, pouze pro čtení), ale pokud už se nám ho podaří připojit, opravdu přečteme většinu toho, co tam ještě zbylo. Občas třeba chybí půlka souboru, nebo mají nesmyslná data změny, ale dá se to. Byl jsem překvapen, kolik toho ext2 vydrží.
FAT je na tom mnohem, ale mnohem hůř. Protože je vnější oddíl také FAT a plní se od začátku, hned, jak se zaplní až ke skrytému oddílu, přemázne jeho začátek. Bohužel na začátku je FAT tabulka a bez ní se oddíl nepřipojí. Před zkázou vás může zachránit snad jenom fragmentace na vnějším oddíle, ale i tak je to dost o ústa. Resuscitovat jednotlivé soubory můžete také zkusit programem photorec.
Takže několik postřehů k používání skrytých oddílů:
A ještě několik námětů k zamyšlení.
Paranoia…
Jedna laboratoř vydává program TCHunt, který prý umí detekovat truecryptové kontejnery. Bylo kolem toho docela haló, ale vypadá to, že to moc nefunguje. Program je closed-source (uzavřený), ale jednu dobu byla na jejich webu přístupná metodika měření. Už ji stáhli, ale někde ještě žije.
The Four TCHunt Attributes:
1. No File Header.
2. (File size % 512) = 0
3. Successful X2 and Arithmetic Mean tests on certain bytes.
4. File size greater than 19KB (Legacy) or 275KB (Current).
…takže pro zmatení by mělo stačit přilepit na konec šifrovaného souboru pár náhodných bajtů :-)
Udělal jsem si vlastní testy (program bohužel nefunguje pod Wine) a 6 ze 7 vzorků z /dev/urandom mi to detekovalo jako šifrované oddíly a 1 ze 3 šifrovaných oddílů to nedetekovalo.
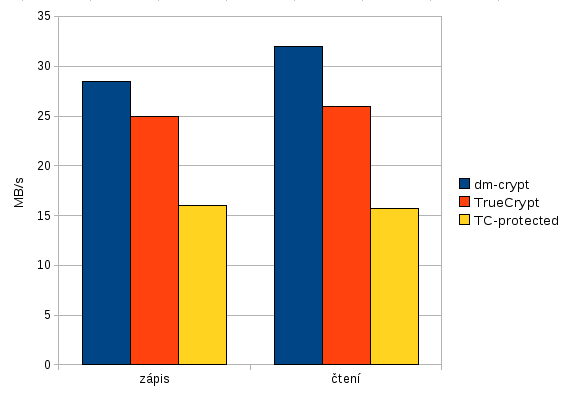
A úplně nakonec se podíváme, jak si stojí TrueCrypt v porovnání s dm-cryptem z hlediska výkonu. Čekal jsem u TrueCryptu propad (FUSE), ale ten nakonec nebyl tak velký. Přístup na truecryptovou jednotku se zapnutou ochranou skrytého oddílu je ale pochopitelně pomalejší.
Testoval jsem na svém desktopu: Sempron 1,8 GHz, disk 80GB Seagate s 7200 otáčkami za minutu. Připojil jsem si tmpfs a nakopíroval do něj 256 MB z /dev/urandom. To jsem poté pomocí dd kopíroval na šifrované oddíly. V prvních dvou případech přímo na oddíl, ve třetím případě do souboru na VFAT. Souborový systém ale brzdou nebyl, zkoušel jsem kopírovat i do souborového systému s vypnutou ochranou skrytého oddílu a rychlost byla stejná jako u kopírování přímo na zařízení.
Ve všech případech bylo šifrováno šifrou AES s délkou klíče 256 bitů v módu XTS. Velikost bloku dd byla 512 bytů, zkoušel jsem to i s bs=1MB a rychlost byla u všech měření o 1-2 MB/s vyšší. dd bylo spouštěno s parametrem conv=fsync a před každým měřením byla vyprázdněna cache zápisem 3 do /proc/sys/vm/drop_caches.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


Dektor Truecryptu...
Co si budeme povídat, soubor bez zřejméno účelu, velikost v řádu megabajtů nebo víc, a *náhodná data*? HAHAHA!
Tak ma pravdu, podezreni to samozrejme vyvola. Pomoci uvedeneho programu TCHunt se da navic zjistit, ze se pravdepodobne jedna o sifrovany soubor (autor mirne dezinterpretuje, kazdy soubor vytvoreny z /dev/urandom bude falesne detekovan jako potencialni TC soubor, protoze podstatou testu je statisticky test nahodnosti dat). Na druhou stranu je neco jineho vedet, ze tam asi neco je, a neco jineho je se k datum dostat. Se siforvanim ma clovek jistotu, ze se mu nikdo bez dovoleni nebude hrabat na disku.
Právě že soubor není nikde vidět. Truecrypt využívá právě nenealokovaná data vnějšího oddílu (tam, kde nejsou soubory), takže to může navenek vypadat, jako data, která náhodou na oddílu vznikla po vymazaných souborech.
no zajimavejsi by to bylo pri pouziti na flash jelikoz ta pokud by mela pouzity vnejsi oddil jako fat tak je mene napadna natoz nejakej " vadnej " (skritej oddil nani ) hdd je na tento sistem podle miho moc pruhlednej
zdravim, da mi nekdo tipy, jak si udelat zasifrovany profil firefoxu na flashce? truecrypt pouzivam na externi disk, ale trochu mi vadi, ze pokud bych prisel na jiny pocitac, bez instalace truecryptu nic nerozsifruju..
tak jestli bude nekdo tak hodny a poradi BFU ;)
 14.8.2009 11:22
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 14.8.2009 11:30
Cohen | skóre: 21
| blog: Drobnosti
| Brno
Znovu upozorňuji – portable mód TrueCryptu pro Windows sice nevyžaduje instalaci, ale pro zavedeni ovladače vyžaduje administrátorská práva na tom stroji (tuším jen poprvé, pak už je ten ovladač instalovaný a při příštím připojení už administrátorská práva potřeba nejsou). Je přitom velmi nepravděpodobné, že budete mít možnost získat administrátorská práva k náhodnému stroji, ke kterému přijdete. (Je ale samozřejmě otázka, jestli vůbec chceme na neznámém stroji zadávat svoje heslo k šifrovanému svazku a data z něj zpřístupnit v otevřené podobě.)
ano, na ty ovladace urcite ty admin prava bude potreba, ale to muze byt klidne stejne i na samotnou instalaci...chtel bych to multiplatformni, takze to budu resit tak, ze kdyz prijdu k windows, pouziji portable a na linuxu hold truecrypt nainstaluju..no jeste jsem zvedav jak pod widlema udelam skript na symlink do slozky firefoxu s profilama...ehm no :D
nebo me napada, ze pro widle bych mel portable firefox, ktera by sahala do rozsifrovane slozky s profilem...tak to bude asi jednodussi, kazdopadne dik za tipy
14.8.2009 14:22
Jendа | skóre: 78
| blog: Jenda
| JO70FB
nebo me napada, ze pro widle bych mel portable firefox, ktera by sahala do rozsifrovane slozky s profilem...tak to bude asi jednodussi, kazdopadne dik za tipyAno, přesně tak jsem to myslel...
Namapujes si disk do adresare, kupodivu to umej i wokna je to ve sprave disku.
A nebo je na to utilita od LinkMagic nebo jak se to jmenovalo.
Ber to tak, že aby sis otevřel profil firefoxu, potřebuješ mít nainstalovaný Firefox – ten taky na tom počítači být nemusí, takže už je to celkem jedno. Navíc není dobré zadávat heslo a připojovat disk s tanými daty na nějakém cizím, nedůvěryhodném počítači.
Možná by se ti mohl hodit virtuální počétač, (VMWare ACE, nebo možná i Qemu) – z té flashky by sis spustil třeba virtualizovaný Linux a v něm bys už všechny potřebné nástroje (Firefox, TC…) měl nainstalované.
Případně bootovací flashka – když chceš být takhle mobilní, tak je to celkem dobré řešení – přijdeš k cizímu počítači (např. u kamaráda), přebootuješ si do svého OS a v pohodě pracuješ. Rizika jsou pak hodně malá, protože na počítači běží tvůj vlastní OS – ohrozit by tě pak mohl leda hardwarový keylogger a hacknutý bios nebo hardware počítače.

 16.8.2009 21:52
Bilbo | skóre: 29
 17.8.2009 22:36
Nicky726 | skóre: 56
| blog: Nicky726
17.8.2009 22:46
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 16.8.2009 12:35