Byl vydán Mozilla Firefox 159.0. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 159 bude brzy k dispozici také na Flathubu a Snapcraftu.
Nasazení softwaru, který nyní používá ve svých autech pro čínský trh, zvažuje automobilový koncern Volkswagen také v Evropě, kde by se mohl používat v budoucích vozech značek Volkswagen, Škoda a Cupra. Základem pro budoucí evropské modely by se mohla stát takzvaná China Electronic Architecture, elektronická architektura vyvinutá pro čínské modely ve spolupráci s tamní automobilkou Xpeng.
Vedoucím brněnské pobočky Red Hatu se stal Radek Vokál [LinkedIn].
Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.

K účelům sejmutí screenshotu nám postačí pouze Android SDK, konkrétně jeho část Dalvik Debug Monitor (DDMS). Stáhněte tedy verzi pro příslušnou platformu, v tomto případě Linux (i386), archiv se staženým SDK přesuňte na vámi požadované místo a rozbalte jej.
Udev nepovolí přístup k telefonu, proto je potřeba nastavit výjimku/pravidlo. Takovéto pravidlo je třeba zapsat do souboru: /etc/udev/rules.d/51-android.rules K tomuto úkonu jsou potřeba práva roota. Podle preferencí zvolte editor, například gedit, a vložte do tohoto souboru řádek:
SUBSYSTEMS=="usb", ATTRS{idVendor}=="18d1", ATTRS{idProduct}=="4e12", MODE="0666"
Takto by vypadala konfigurace pro chytrý telefon Google Nexus One, pro jiné telefony se budou měnit hodnoty idVendor a idProduct. Poměrně podrobný seznam naleznete na linux-usb.org/usb.ids. Po nalezení a nahrazení správnými id soubor uložte a zavřete. Nakonec je nutné udev restartovat:
sudo service udev restart
Ještě před samotným snímáním screenshotu je potřeba v telefonu povolit debug mód. K tomuto nastavení se dostanete přes Settings > Applications > Development > USB debugging. Popřípadě analogicky v českém jazyce.
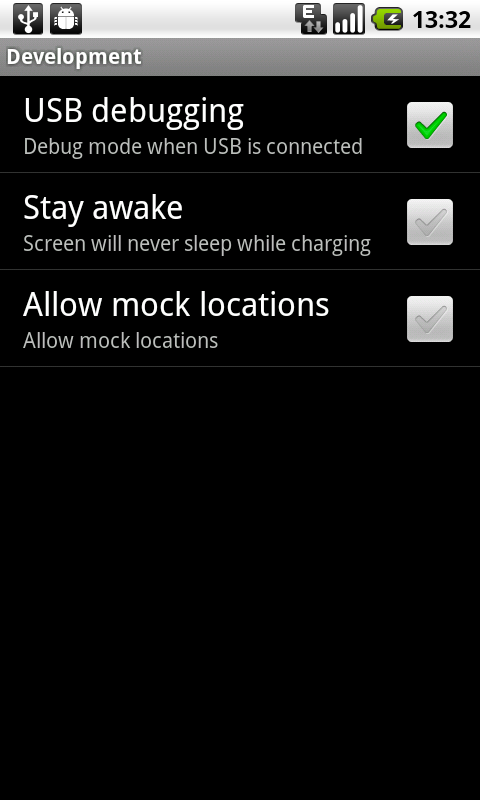
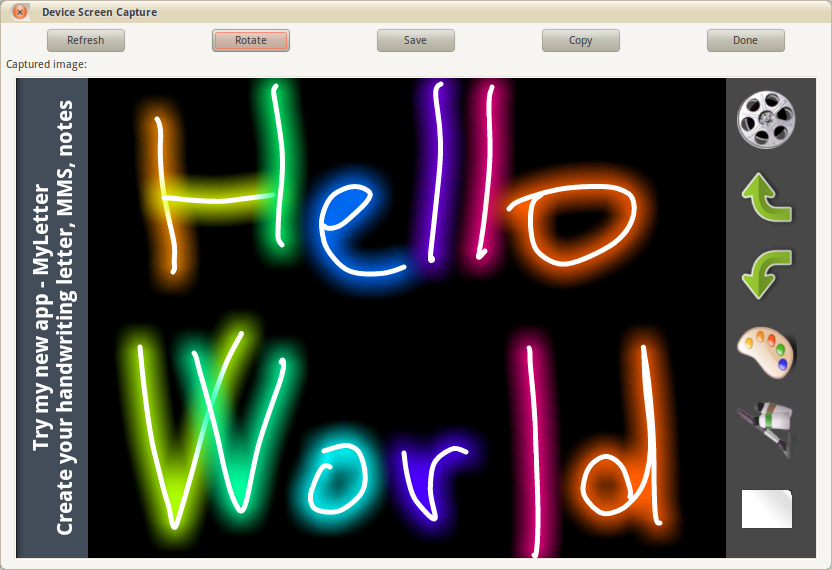
Nyní už jen připojit telefon originálním kabelem a spustit DDMS. DDMS je k nalezení v SDK: android-sdk-linux_86/tools/ddms. Stačí označit telefon ze seznamu a vyvolat okno pro screenshot. Pro vyvolání okna lze použít klávesová zkratka Ctrl-s, popřípadě nabídka Device | Screen capture…
Okno se screenshotem už asi není třeba popisovat.
Fotografovat displej není zrovna nejčistší způsob pro získání screenshotu. Snad bude návod užitečný, byl testován na Ubuntu 9.10 s telefonem Google Nexus One. Pokud máte zkušenosti s jinými telefony a distribucemi, podělte se o ně v diskuzi pod článkem.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 30.7.2010 00:58
Jardík | skóre: 40
| blog: jarda_bloguje
 30.7.2010 01:35
MaFy | skóre: 24
| blog: kecy
| Praha
 30.7.2010 03:31
Jendа | skóre: 78
| blog: Jenda
| JO70FB
tmp/android-sdk_r06-windows/android-sdk-windows/SDK Setup.exe: PE32 executable for MS Windows (console) Intel 80386 32-bit
 30.7.2010 09:00
xvasek | skóre: 21
| blog:
| Zlín
 PS: Nedávno jsem přešel na notebooku na 32bit Fedoru, čistě z toho důvodu, aby fungovala taky v CoLinuxu. Ani jsem netušil, kolik další starostí mi ubude.
30.7.2010 10:46
Jardík | skóre: 40
| blog: jarda_bloguje
 31.7.2010 16:04
Marek Bernát | skóre: 17
| blog: Arcadia
Blahoželám, vyhrávaš cenu za najhoršiu analógiu tohoto roku 
 2.8.2010 14:02
vain | skóre: 16
30.7.2010 10:45
Jardík | skóre: 40
| blog: jarda_bloguje
 30.7.2010 06:43
Bedňa | skóre: 34
| blog: Žumpa
| Horňany

 30.7.2010 08:43
tsLnox | skóre: 31
| blog: Blog jednoho ukecaného Gentoolemana
| Žďár nad Sázavou
30.7.2010 08:24
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
"... jak udělat screenshot bez práv roota"
"K tomuto úkonu jsou potřeba práva roota."tak jak? :D z nadpisu bych cekal, ze si udelam screenshot bez nutnosti vlastnit heslo na roota :)
30.7.2010 10:07
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
 30.7.2010 10:50
Vykook | skóre: 23
| blog: Tomas
 30.7.2010 11:07
Pavel Stárek | skóre: 43
| blog: Tady bloguju já :-)
| Kolín
 3.8.2010 09:50
multi | skóre: 38
| blog: JaNejsemOdsut
 31.7.2010 13:13
default | skóre: 22
| Madrid
Takhle sice potřebuješ k určitým úkonům debugger, za to zase můžeš telefon držet v ruce jak chceš.
Svět není ideální.
 30.7.2010 19:35
David Heidelberg | skóre: 46
| blog: blog_
 31.7.2010 01:16
David Watzke | skóre: 74
| blog: Blog...
| Praha
9.8.2010 14:40
David Heidelberg | skóre: 46
| blog: blog_
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 31.7.2010 19:48
 30.7.2010 15:21
 30.7.2010 22:53