Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
13.4. 02:15
| Misc.
|  | Přečteno: 2084×
| Komentářů: 78, poslední 21.6.
| Hodnocení: 100 % (8 hlasů)
Shrnutí klíčových událostí roku 2025. Sorry trochu pozdě :) (předchozí ročník: Ohlédnutí za rokem 2024)
Shrnutí klíčových událostí roku 2024. Výhled na rok 2025. (předchozí ročník: Ohlédnutí za rokem 2023)
22.9.2024 23:35
| Misc.
|
| Přečteno: 3782×
| Komentářů: 48, poslední 14. 10. 2024
| Hodnocení: 95 % (20 hlasů)
Česko zásáhl vytrvalý déšť a následně povodně. Na obrázcích z radarů je jeden překvapivý artefakt.
Zaujal mě způsob uvažování o problémech, kdy se pokusíme problém převést na ekvivalentní, který ale intuitivně vypadá jinak, a pak zkoumáme, proč ho vnímáme jinak. Současně jsem si tohoto vzoru všiml v různých diskuzích o finančnictví.
Od 1.7. jsou nevyžádané hovory s nabídkami služeb nelegální. Nicméně po pár měsících se šmejdi naučili zákon obcházet.
TL;DR dejte si pozor aby vámi zvolené testovací místo nedělalo registrace a testy uvnitř spolu s ostatními pacienty. Jak to poznat v seznamu testovacích míst nevím.
Je zajímavé, jak málo se toho dá najít ohledně uvedené trasy, a když to někdo jede, tak je z toho článek v Lihovkách. Budiž tedy tento článek.
Cílem tohoto zápisku je udělat místo pro diskuzi o probíhající pandemii, protože předchozí thready už zapadly.
WPA (hustě vypadající firma z Plzně) nanomaska je zajímavá tím, že jako jedna z mála je skladem i v současné době (teď teda mají jenom jednu verzi a jenom velikost M, ale alespoň před 14 dny skladem byla). Výrobce se chlubí „účinností filtru výrazně převyšující FFP3“, což bohužel nemám jak nezávisle změřit, nicméně dojem z celkového provedení mám rozpačitý.
Dlouho jsem nenapsal žádný deníček a teď je to zdá se populární, poslyšte tedy bláboly za posledních ~8 let.
17.11.2019 01:03
| Misc.
|
| Přečteno: 39462×
| Komentářů: 43, poslední 1. 2. 2021
| Hodnocení: 100 % (9 hlasů)
4.3.2019 18:42
| Misc.
|
| Přečteno: 23583×
| Komentářů: 44, poslední 12. 3. 2019
| Hodnocení: 94 % (17 hlasů)
/etc/shadow, cracks the hashes and sshs back to the attacking machine.
Věděli jste například, že většina lidí zasedla za stůl krátce před 19. hodinou? A jak jsme na tom s IPv6?
Byl jsem se poprvé podívat na cyklojízdě. Bylo to zajímavé a fascinující, tolik prasení na silnici jsem ještě nikdy neviděl. Všechno musí být někdy poprvé…
Zápisek o literárních dílech, která mě nějakým způsobem zaujala. Viz tento komentář v diskuzi pod zprávičkou.
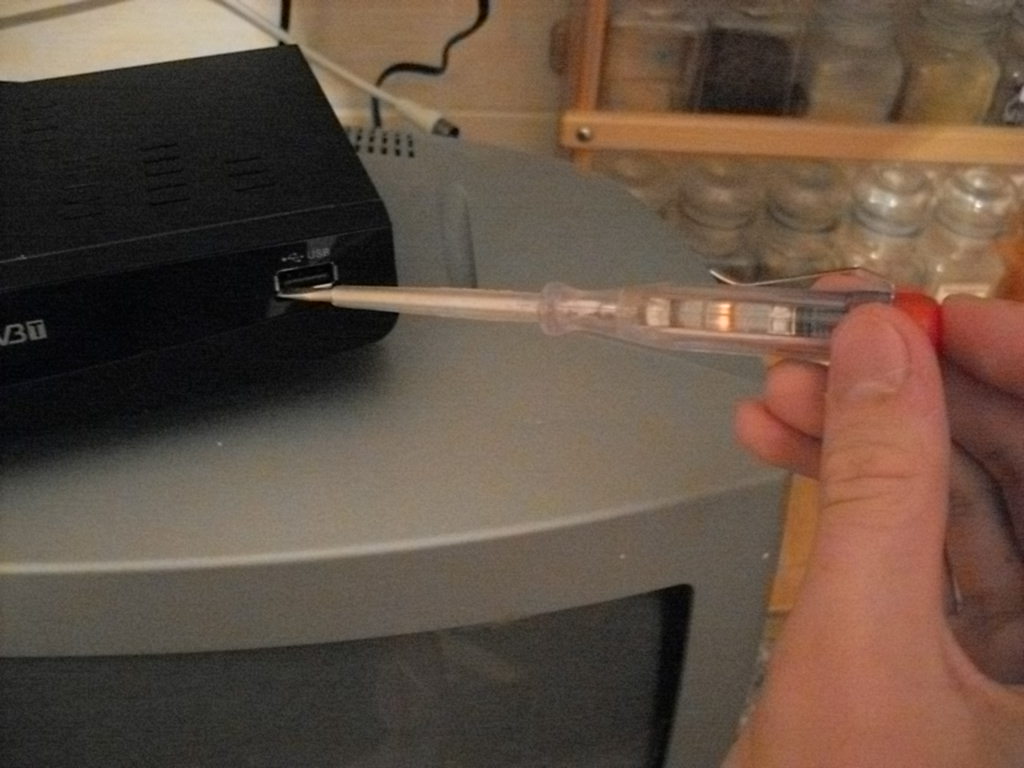
Na domovní schůzi bylo rozhodnuto o zrušení společné „antény“, do které dodávalo analogový signál UPC. Protože se rodiče dívají na televizi, ale stačí jim to, co je v Praze volně ve vzduchu, vybral jsem jim dva set-top-boxy, konkrétně tento a tento. Připojil jsem je ke stávajícím televizím, naladil, zkusil nahrávání na USB disk a všechno bylo v pohodě. Nadšení ale trvalo pouze do druhého dne, kdy jsem si neoblékl ponožky a rozhodl se USB disk vytáhnout.
Bylo nebylo, ale spíš bylo než bylo, konala se dnes žranice. Zápisek obsahuje osobní narážky, intimní fotografie a je bulvární.
Snažím se najít nějaký blokovaný web, ale není to vůbec jednoduché. Provázejí mě podivné technické komplikace. Pomůžete?
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
